


Треть малых и средних компаний считает мобильные устройства опасными

Треть малых и средних компаний считает мобильные устройства опасными

По данным «Лаборатории Касперского», 32% малых и средних компаний России видят в мобильных устройствах серьезную угрозу бизнесу, а 45% гораздо больше обеспокоены вопросами безопасности корпоративных смартфонов и планшетов по сравнению с прошлым годом. Такие результаты были получены «Лабораторией Касперского» в ходе исследования, проводившегося среди IT-специалистов компаний, информационную сеть которых составляют менее 250 компьютеров.

Несмотря на то, что IT-специалисты все больше склонны считать мобильные устройства угрозой безопасности, их присутствие в корпоративной сети постоянно растет. Малый и средний бизнес не остается в стороне от этой тенденции: используя мобильные девайсы, 40% сотрудников SMB-компаний в США и Европе на постоянной основе или время от времени работают удаленно. В России этот показатель составляет 27%, однако Москва за счет большего проникновения технологий несколько опережает регионы: 30% против 25%.

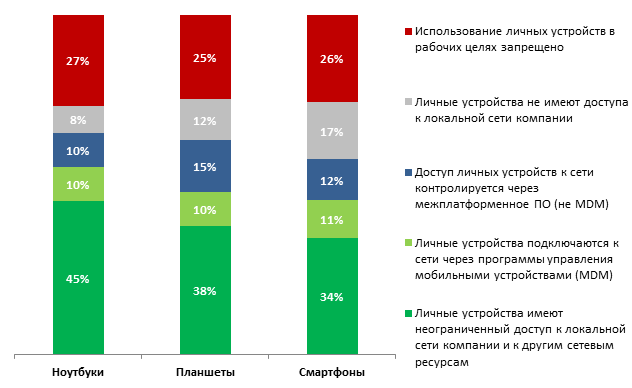
Показательно, что большая часть мобильных устройств, используемых в рабочих целях, является собственностью сотрудников. В России такой подход практикуют три четверти малых и средних предприятий. Причем 38% организаций признались, что в дальнейшем планируют еще более активно стимулировать сотрудников к использованию личных гаджетов для выполнения рабочих задач.

Несмотря на очевидные экономические преимущества, такой подход влечет за собой увеличение рисков IT-безопасности и требует введения дополнительных политик, ограничений и инструментов управления мобильными устройствами (Mobile Device Management, MDM). Однако уровень внедрения таких средств защиты в SMB-секторе пока крайне низок. Согласно результатам исследования, только 12% российских малых и средних компаний применяют MDM-системы, 21% – специальные политики безопасности для смартфонов и планшетов. Причем большинство респондентов считает, что использует эти инструменты недостаточно эффективно.


Использование сотрудниками SMB-компаний собственных мобильных устройств в рабочих целях


«Мобильность сотрудников может принести серьезную пользу бизнесу, но только при условии создания единых правил использования мобильных устройств в корпоративной сети и внедрения эффективных решений для их контроля и защиты. В противном случае компания подвергает себя серьезному риску. Достаточно упомянуть, что только за последний год 17% SMB-компаний столкнулись со случаями потери или кражи мобильных устройств, каждый из которых мог привести к утечке важных корпоративных данных, – отмечает Олег Гудилин, руководитель управления маркетинга «Лаборатории Касперского» в России, странах Закавказья и Средней Азии. – Наиболее уязвимым звеном в этой ситуации является малый и средний бизнес, которому специализированные средства защиты зачастую «не по карману». Поэтому мы не только информируем небольшие компании о существующих угрозах, но и предлагаем им льготные условия на приобретение качественных защитных решений».

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru