


Mac OS атакована новым вирусом

Mac OS атакована новым вирусом

Корпорация Symantec объявила об обнаружении нового варианта угрозыOSX.Macontrol. Это лишний раз подчеркивает неверность суждений об абсолютной безопасности платформыMac OS, ведь количество атак на неё только увеличивается. Новый вирус способен удалять и запускать файлы, выключать компьютер и собирать информацию о пользователе.

По примерным оценкам экспертов доля Windows на рынке ОС США составляет 84,1%, а Macintosh удалось занять 14,8% и эта доля растет. Население США составляет на данный момент порядка 309 миллионов человек. Если предположить, что у каждого американца есть компьютер, получается, что около 43 миллионов пользователей становятся потенциальными жертвами.

Становится все яснее, что теории о защищенности операционных систем, не являющихся Windows, не верны. С точки зрения создателя вредоносной программы, возможность использовать эксплойт для атаки на большее количество пользователей обеспечивает более широкое распространение кода в силу множества причин. Растущая популярность платформы Mac и менее зрелые системы защиты для Apple сделали данную ОС потенциальной мишенью для злоумышленников. Это привело к большему количеству атак на пользователейMac, чем когда-либо ранее.

Недавно специалисты Symantec обнаружили новый вариант OSX.Macontrol, впервые выявленный в марте 2012 года. Этот образец передается через целевые рассылки. Бинарный файл [md5 -e88027e4bfc69b9d29caef6bae0238e8] отличается небольшим размером (75 Кб) и лишь немногим превосходит функциональность бэкдора для удаленного хоста (61.178.77.16x). Веб-сервер относится к категорииHTTP-command-and-control, он собирает и модифицирует системные настройки жертв. В то же время протоколHTTP позволяет атакующему избежать обнаружения за счет использования команд, кажущихся чистым веб-трафиком.

OSX.Macontrol может:

  • Закрыть соединение с удаленным хостом и прекратить действие угрозы;
  • Собирать информацию со взломанного компьютера, пересылая ее на удаленный хост;
  • Пересылать список процессов со взломанного ПК на удаленный сервер;
  • Завершать процессы;
  • Саботировать запуск процессов;
  • Восстанавливать путь установки Трояна;
  • Удалять файлы;
  • Запускать файлы;
  • Пересылать файлы на удаленный сервер;
  • Передавать статус пользователя и информацию о нём на удаленный сервер;
  • Завершать за пользователя его сеанс работы с системой;
  • Переводить компьютер в режим сна;
  • Перезагружать компьютер;
  • Выключать компьютер.

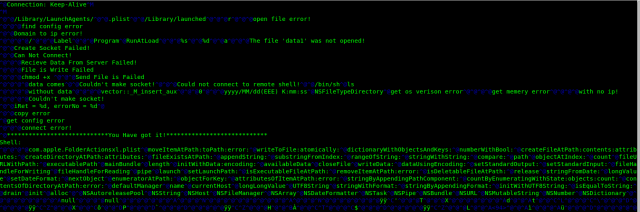
Он также может открывать следующую оболочку: 


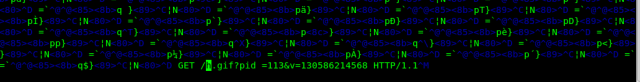
Чтобы установить связь, он посылает зашифрованный запрос GET:

/h.gif?pid =113&v=130586214568 HTTP/1.
Accept-Language: en-us
Pragma: no-cache
User-Agent: Mozilla/4.0(compatible; MSIE 6.0; Windows NT 5.1)
Connection: Keep-Alive


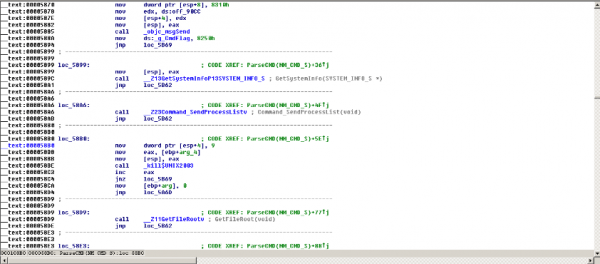
Рисунок  1. Различные вызовы используются для получения данных о зараженных системах


Во время проведения исследования, специалисты Symantec заметили активность IP-адреса 61.178.77.16x, начавшуюся в феврале 2012 года, когда различные версии вредоносного ПО начали приходить с этого диапазона адресов. Согласно данным Symantec этот IP-адрес рассылает вредоносное ПО не только для Mac, но и для Windows.

Чтобы гарантировать защищенность вашего ПК, убедитесь в обновлении антивирусных баз. Также не стоит загружать или открывать вложения от неизвестных отправителей. По обращению компании Symantec компанияApple недавно обновила антивирусные базы OS X, чтобы обеспечить защиту от данной версии Macontrol.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru