


Android.Dropdialer был скачан с Google Play около 100 000 раз

Android.Dropdialer был скачан с Google Play около 100 000 раз

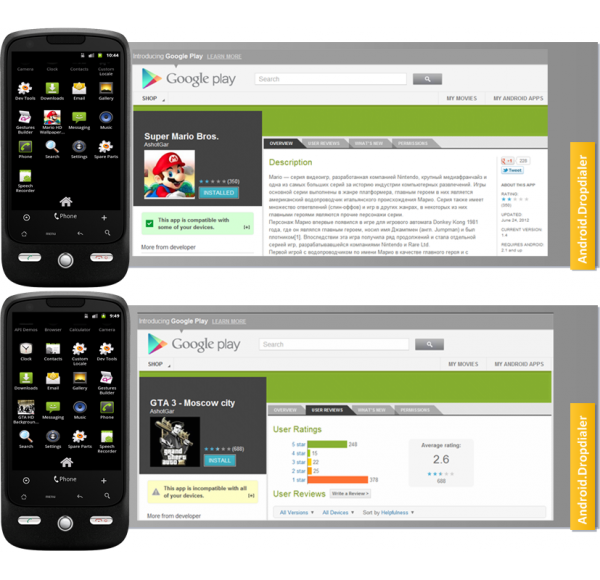
Корпорация Symantec сообщает об обнаружении новой вредоносной программы, опубликованной в официальном каталоге Google Play. Угрозы были размещены под двумя популярными названиями - "Super Mario Bros." и "GTA 3 Moscow City". Оба пакета были опубликованы на Google Play 24 июня и с тех пор были загружены от 50 000 до 100 000 раз.

Рисунок 1


Наиболее интересной особенностью данного вредоносного ПО является то, что угрозе удалось оставаться на Google Play настолько долго, чтобы получить значительное количество загрузок до своего обнаружения. Специалисты Symantec подозревают, что данный эффект достигался за счет удаленного загрузчика, используемого в троянской программе.

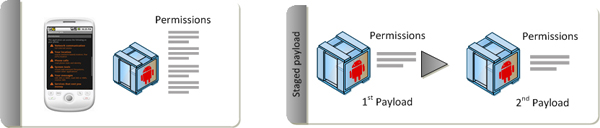
Эту техника уже применялась ранее: автор вредоносного приложения разбивает его на несколько отдельных загружаемых по очереди частей, чтобы избежать детектирования аномалий по время автоматического процесса проверки приложений (QA). В случае с Android.Dropdialer, первая часть ПО была размещена на Google Play. После установки она загружает дополнительный пакет, размещенный на Dropbox: 'Activator.apk'.


Рисунок 2. Разделенный процесс загрузки угрозы


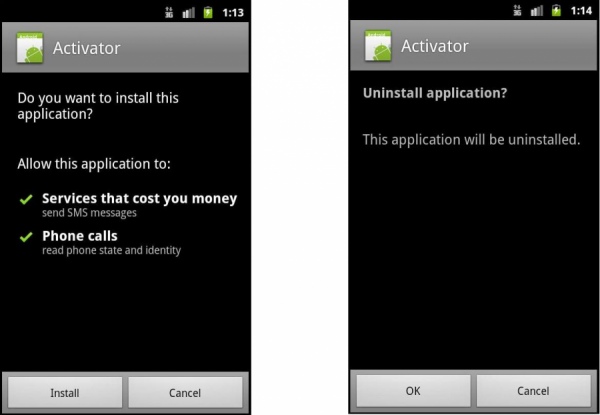
Дополнительный пакет отправляет SMS на платный номер. Интересной особенностью второго компонента является предложение удалить его после отправки одного SMS – простая попытка скрыть истинные цели вредоносного приложения. Платные SMS отправляются в Восточную Европу.


Рисунок 3


В Symantec отмечают молниеносную реакцию группы Android Security - приложения были удалены сразу после уведомления специалистов.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru