


Android.Dropdialer был скачан с Google Play около 100 000 раз

Android.Dropdialer был скачан с Google Play около 100 000 раз

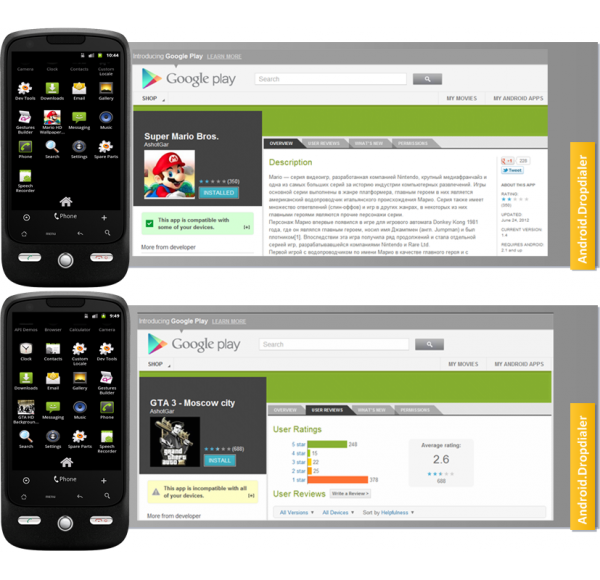
Корпорация Symantec сообщает об обнаружении новой вредоносной программы, опубликованной в официальном каталоге Google Play. Угрозы были размещены под двумя популярными названиями - "Super Mario Bros." и "GTA 3 Moscow City". Оба пакета были опубликованы на Google Play 24 июня и с тех пор были загружены от 50 000 до 100 000 раз.

Рисунок 1


Наиболее интересной особенностью данного вредоносного ПО является то, что угрозе удалось оставаться на Google Play настолько долго, чтобы получить значительное количество загрузок до своего обнаружения. Специалисты Symantec подозревают, что данный эффект достигался за счет удаленного загрузчика, используемого в троянской программе.

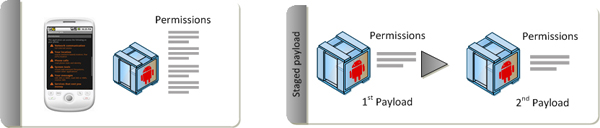
Эту техника уже применялась ранее: автор вредоносного приложения разбивает его на несколько отдельных загружаемых по очереди частей, чтобы избежать детектирования аномалий по время автоматического процесса проверки приложений (QA). В случае с Android.Dropdialer, первая часть ПО была размещена на Google Play. После установки она загружает дополнительный пакет, размещенный на Dropbox: 'Activator.apk'.


Рисунок 2. Разделенный процесс загрузки угрозы


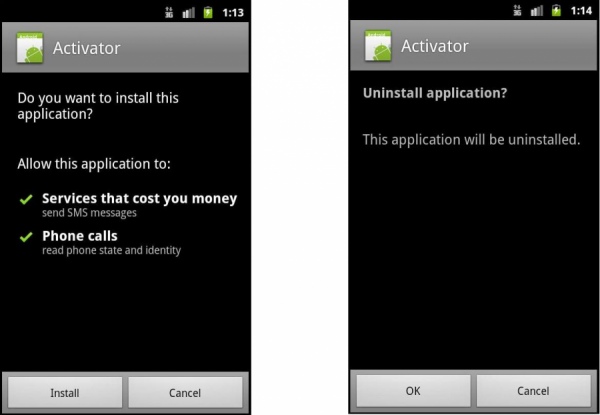
Дополнительный пакет отправляет SMS на платный номер. Интересной особенностью второго компонента является предложение удалить его после отправки одного SMS – простая попытка скрыть истинные цели вредоносного приложения. Платные SMS отправляются в Восточную Европу.


Рисунок 3


В Symantec отмечают молниеносную реакцию группы Android Security - приложения были удалены сразу после уведомления специалистов.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru