


Серьёзные веб-уязвимости встречаются всё реже

Серьёзные веб-уязвимости встречаются всё реже

Крупные компании, которые занимаются ИБ, периодически публикуют отчёты о состоянии дел с безопасностью в интернете. Почти всегда в этих отчётах много негатива: растёт количество вирусов, количество уязвимостей и так далее. Редкий случай, когда выходит исследование с прямо противоположными выводами: такое исследование несколько дней назад опубликовала компания WhiteHat Security, которая занимается обеспечением безопасности веб-приложений.

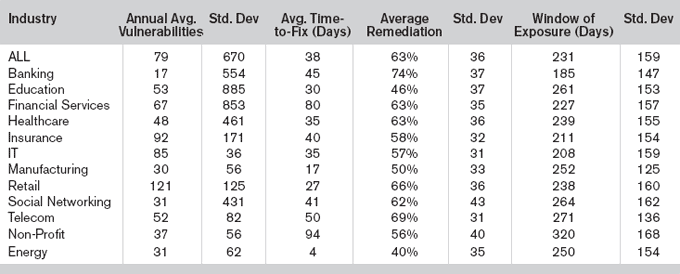
По данным WhiteHat Security, количество серьёзных уязвимостей в вебе значительно уменьшилось в последнее время. Они собирают статистику ежегодно, сканируя содержимое нескольких тысяч сайтов в течение всего года. Так, в 2011 году по результатам сканирования более 7000 сайтов (сотни терабайт контента) им удалось обнаружить в среднем 79 серьёзных уязвимостей на каждом сайте. Для сравнения, в 2010 году таковых было 230, в 2009 году — 480, в 2008 году — 795, в 2007 году — 1111, передает xakep.ru.

Серьёзные уязвимости стали гораздо быстрее устранять: в 2011 году среднее время закрытия уязвимости составило 38 дней, тогда как в 2010 голу было 110 дней.

Процент закрываемых уязвимостей в прошлом году тоже вырос с 53% до 63%.

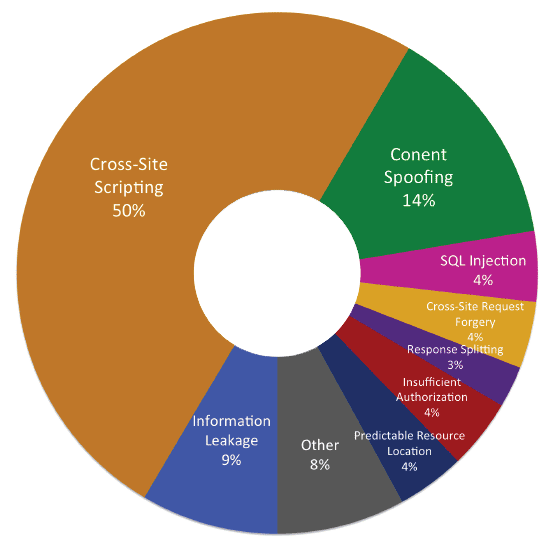
Если рассматривать уязвимости по типам, то на первом месте по популярности остаётся межсайтовый скриптинг (XSS), который встречается на 55% сайтов. Далее следуют утечки информации (53% сайтов), контент-спуфинг (36%), недостаточная авторизация (21%) и межсайтовая подмена запроса (CSRF, 19%). Только на восьмом месте в списке оказались SQL-инъекции: их обнаружили всего на 11% сайтов.


Рейтинг по абсолютному количеству уязвимостей выглядит несколько иначе: здесь у XSS абсолютное преимущество. Это связано с тем, что на некоторых сайтах могут быть сотни XSS.

По отраслям самыми безопасными признаны банковские сайты: на каждом из них обнаружено всего лишь по 17 уязвимостей. Хуже всего ситуация у интернет-магазинов (121).

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru