


К 2014 году виртуальные машины превысят число физических серверов

К 2014 году виртуальные машины превысят число физических серверов

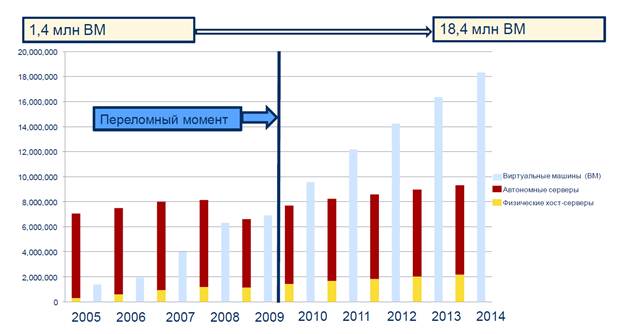
Лаборатория Касперского опубликовала исследование мирового рынка виртуализации, определяющее основные тенденции и особенности, связанные с защитой виртуальных сред, а также прогноз развития рынка до 2014 года. Исследование проведено аналитической компанией IDC. Согласно полученным данным, виртуализация уже сегодня применяется на большей части запускаемых в эксплуатацию серверов, а в двухлетней перспективе число виртуальных машин пересечет отметку в 18 миллионов, вдвое превысив количество физических устройств. Более того, ожидается, что уже к 2013 году свыше двух третей всех сервисов и приложений будут работать в виртуальной среде.

Столь стремительное развитие виртуализации эксперты склонны объяснять, прежде всего, преимуществами этой технологии. Оценивая их по достоинству, более 75% компаний, использующих виртуализацию, считают данное направление приоритетным в развитии IT-инфраструктуры.


Виртуализация серверов в 2005 – 2014 гг., IDC

Как отмечает IDC, несмотря на широкое распространение виртуализации, защита виртуальных сред еще не стала нормой для компаний. «В связи с многочисленными преимуществами виртуализации проблемы безопасности нередко отодвигаются на второй план, – комментирует Тимур Фарукшин, директор по консалтингу IDC в России и СНГ. – Кроме того, заказчики зачастую не имеют четкого представления о том, как обеспечить такую безопасность. Специализированные технологии для защиты виртуальных сред появились сравнительно недавно, и многие до сих пор не подозревают об их наличии или о недостатках устаревших моделей защиты».

«Анализ IDC полностью подтвердил выводы, сделанные ранее «Лабораторией Касперского» в ходе собственного исследования российского рынка виртуализации, – добавляет Владимир Удалов, руководитель направления корпоративных продуктов в странах развивающихся рынков «Лаборатории Касперского». – Несмотря на то, что 59% опрошенных компаний уже внедрили или планируют внедрение виртуализации, лишь 30% IT-специалистов считают, что обладают достаточными знаниями в этой области, чтобы в полной мере оценить все риски IT-безопасности и выбрать правильный подход для защиты виртуальных сред. Более того, 53% опрошенных специалистов ошибочно полагают, что в виртуальной среде риски IT-безопасности ниже, чем в физической».

В апреле 2012 года «Лаборатория Касперского» представила на российским рынке новое специализированное решение Kaspersky Security для виртуальных сред, разработанное с учетом особенностей технологий виртуализации. Оптимизируя задачи сканирования и обновления антивирусных баз, решение снижает нагрузку на виртуальные машины и обеспечивает баланс производительности сервера и плотности размещенных на нем виртуальных устройств.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru