


Модуль nginx против DDoS-атак

Модуль nginx против DDoS-атак

 Выпущен модуль testcookie-nginx-module к веб-серверу nginx, который может использоваться для распознавания ботов и, соответственно, отражения DDoS-атак. Распознавание осуществляется по простому принципу — ботом признаётся любой клиент, который не умеет исполнять JavaScript (есть «белый список» для IP-адресов поисковых ботов). Конечно, можно сделать бота с JavaScript-движком, но на практике такие DDoS-атаки встречаются нечасто.


Разработчик Эльдар Заитов подробно рассказывает о возможностях нового модуля. Он объясняет, что JavaScript задействуется на последнем этапе обороны, а поначалу отсеиваются самые «тупые» боты, которые не понимают редиректов и cookies, то есть самый типичный случай DDoS-атаки методом HTTP-флуда, сообщает xakep.ru.

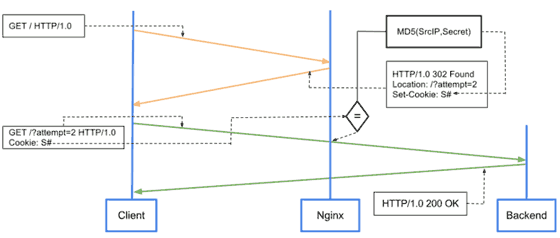
Модуль умеет ставить cookies стандартным способом через HTTP-заголовок Set-Cookie, после установки перенаправляет пользователя, используя код ответа 301 и заголовок Location или используя код ответа 200 и HTML тег Meta «refresh». Он также может считать количество попыток поставить cookies и отправлять пользователя по заданному URL после превышения максимального количества неудачных попыток.

Алгоритм работы модуля показан на схеме. 


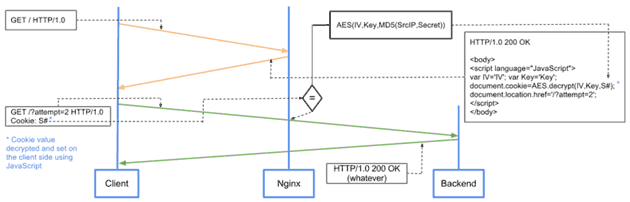
 В случае, если боты понимают редиректы и cookies, то новый модуль nginx может использовать произвольные шаблоны для ответа фильтра, например, можно выставить cookies через JavaScript. А самое интересное, что против возможных автоматических парсеров со стороны бота используется шифрование переменных в шаблоне симметричным криптоалгоритмом с дальнейшей расшифровкой через JavaScript на стороне клиента (используя SlowAES).

В данном случае алгоритм работы выглядит так.


Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru