


Модуль nginx против DDoS-атак

Модуль nginx против DDoS-атак

 Выпущен модуль testcookie-nginx-module к веб-серверу nginx, который может использоваться для распознавания ботов и, соответственно, отражения DDoS-атак. Распознавание осуществляется по простому принципу — ботом признаётся любой клиент, который не умеет исполнять JavaScript (есть «белый список» для IP-адресов поисковых ботов). Конечно, можно сделать бота с JavaScript-движком, но на практике такие DDoS-атаки встречаются нечасто.


Разработчик Эльдар Заитов подробно рассказывает о возможностях нового модуля. Он объясняет, что JavaScript задействуется на последнем этапе обороны, а поначалу отсеиваются самые «тупые» боты, которые не понимают редиректов и cookies, то есть самый типичный случай DDoS-атаки методом HTTP-флуда, сообщает xakep.ru.

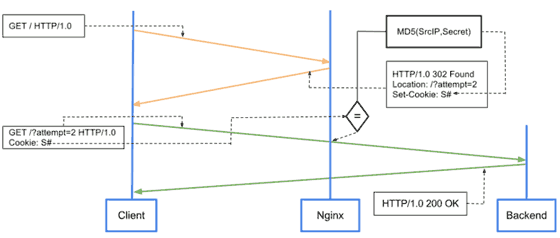
Модуль умеет ставить cookies стандартным способом через HTTP-заголовок Set-Cookie, после установки перенаправляет пользователя, используя код ответа 301 и заголовок Location или используя код ответа 200 и HTML тег Meta «refresh». Он также может считать количество попыток поставить cookies и отправлять пользователя по заданному URL после превышения максимального количества неудачных попыток.

Алгоритм работы модуля показан на схеме. 


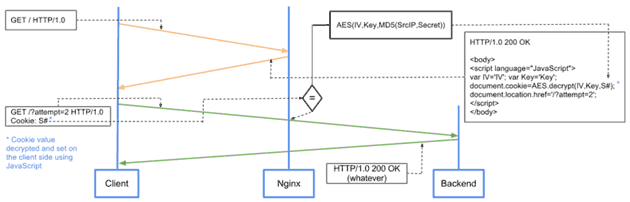
 В случае, если боты понимают редиректы и cookies, то новый модуль nginx может использовать произвольные шаблоны для ответа фильтра, например, можно выставить cookies через JavaScript. А самое интересное, что против возможных автоматических парсеров со стороны бота используется шифрование переменных в шаблоне симметричным криптоалгоритмом с дальнейшей расшифровкой через JavaScript на стороне клиента (используя SlowAES).

В данном случае алгоритм работы выглядит так.


Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru