


Модуль nginx против DDoS-атак

Модуль nginx против DDoS-атак

 Выпущен модуль testcookie-nginx-module к веб-серверу nginx, который может использоваться для распознавания ботов и, соответственно, отражения DDoS-атак. Распознавание осуществляется по простому принципу — ботом признаётся любой клиент, который не умеет исполнять JavaScript (есть «белый список» для IP-адресов поисковых ботов). Конечно, можно сделать бота с JavaScript-движком, но на практике такие DDoS-атаки встречаются нечасто.


Разработчик Эльдар Заитов подробно рассказывает о возможностях нового модуля. Он объясняет, что JavaScript задействуется на последнем этапе обороны, а поначалу отсеиваются самые «тупые» боты, которые не понимают редиректов и cookies, то есть самый типичный случай DDoS-атаки методом HTTP-флуда, сообщает xakep.ru.

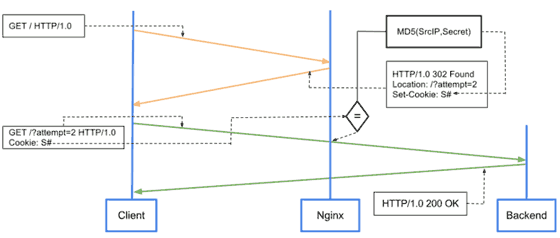
Модуль умеет ставить cookies стандартным способом через HTTP-заголовок Set-Cookie, после установки перенаправляет пользователя, используя код ответа 301 и заголовок Location или используя код ответа 200 и HTML тег Meta «refresh». Он также может считать количество попыток поставить cookies и отправлять пользователя по заданному URL после превышения максимального количества неудачных попыток.

Алгоритм работы модуля показан на схеме. 


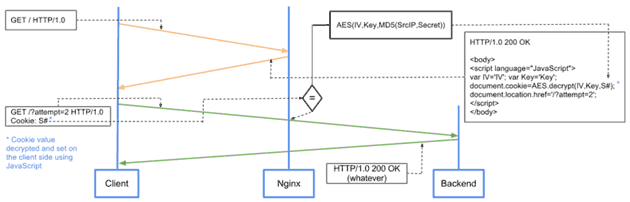
 В случае, если боты понимают редиректы и cookies, то новый модуль nginx может использовать произвольные шаблоны для ответа фильтра, например, можно выставить cookies через JavaScript. А самое интересное, что против возможных автоматических парсеров со стороны бота используется шифрование переменных в шаблоне симметричным криптоалгоритмом с дальнейшей расшифровкой через JavaScript на стороне клиента (используя SlowAES).

В данном случае алгоритм работы выглядит так.


Подпишитесь на новости

Более 50% магистральных линий связи в России перешагнули срок гарантии

Российскому интернету может понадобиться большой инфраструктурный ремонт. Более 50% магистральных волоконно-оптических линий связи по протяжённости уже превысили гарантированный срок службы в 25 лет.

Об этом пишут «Известия», ссылаясь на проект обновлённой Стратегии развития отрасли связи до 2035 года.

В документе Минцифры износ назван критическим: темпов обновления не хватает, а в ближайшие годы менять линии придётся быстрее. Между тем интернет-трафик в России за 2015-2025 годы вырос в десять раз — до 218,8 экзабайта.

Ухудшение характеристик волокна и повреждения кабеля увеличивают потери сигнала, затрудняют наращивание ёмкости и повышают риск отказов. Если резервного маршрута нет, авария может обернуться перебоями интернета.

Минцифры подчёркивает: исправные линии продолжают работать, а замену проводят по результатам диагностики. По данным ведомства, показатели надёжности магистральных сетей остаются в нормативных пределах.

Цена обновления тоже впечатляет. При оценке около 1 млн рублей за километр замена 400 тыс. км кабеля обойдётся примерно в 400 млрд рублей. Это расчёт на основе оценки J’son & Partners для периода 2020-2030 годов, а не уже утверждённый бюджет.

Операторы уверяют, что следят за состоянием сетей и ремонтируют проблемные участки. При исправном волокне увеличить скорость зачастую можно заменой передающего оборудования.

RSS: Новости на портале Anti-Malware.ru