


Zues обновился в стиле P2P, в каждом боте стоит nginx

Zues обновился в стиле P2P, в каждом боте стоит nginx

Исследователи из Symantec обнаружили, что в новой версии Zeus/SpyEye рядовые боты могут выступать в качестве командных серверов. Это значительно осложнит нейтрализацию ботнетов, ведь раньше главным методом обезвреживания сети заражённых компьютеров была блокировка C&C-серверов либо перехват управления с помощью подставного C&C-сервера. Кроме того, такой метод пиринговой организации узлов осложняет поиск владельца ботнета и делает бессмысленной работу сервиса Zeustracker.


В целом, данный форк, то есть параллельная версия Zues, действительно впечатляет: авторы использовали несколько новых защитных методов против перехвата управления. Исследователи говорят, что намёки на отказ от простых C&C-серверов в пользу пиринговой модели появились ещё в прошлом билде Zeus в конце 2011 года, передает xakep.ru.

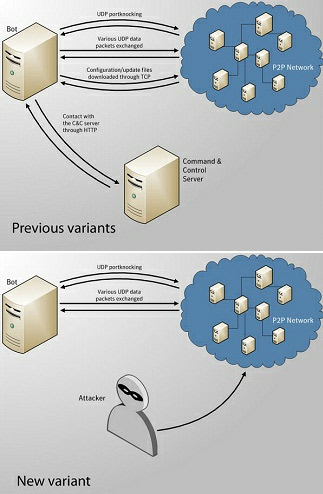
В новом варианте эта линия продолжилась: ботнет использует сеть P2P для сбора информации и повышения выживаемости. Раньше между узлами передавался список C&C-серверов, и в случае потери связи с одним сеть переключалась на следующий в списке. Сейчас же C&C-серверы полностью исчезли из системы: команды напрямую получает один из узлов P2P-сети и распространяет их по сети. Боты научились получать друг от друга команды, конфигурационные файлы, исполняемые файлы. На рисунке показана схема организации в старом и новом вариантах Zeus.


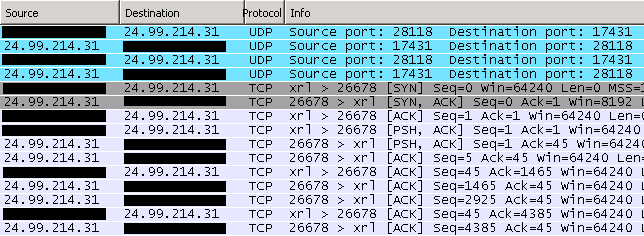
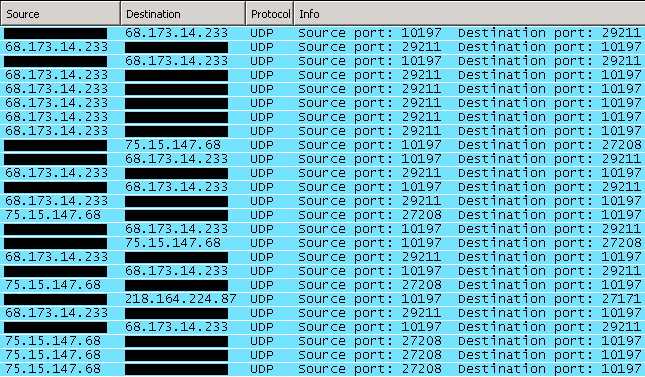
Ещё одним интересным новшеством стал частичный переход на коммуникации по UDP, а не по TCP. В прошлой версии использовалось только самодельное UDP-рукопожатие. В случае успеха, боты обменивались конфигурационными файлами и прочим по TCP. Теперь же передача данных тоже идёт по UDP. На скриншотах показан трафик старого и нового вариантов Zeus.


 Немного усовершенствовалась также система шифрования.


Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru