


Спам от Waledac очерняет репутацию кандидатов в президенты

Спам от Waledac очерняет репутацию кандидатов в президенты

Корпорация Symantec сообщает об обнаружении смам-сети семейства Waledac, распространяемого по целевым адресам в России. Распространяемый ей спам содержал ссылки на статьи, очерняющие репутацию Михаила Прохорова и ряда других политиков и бизнесменов. 


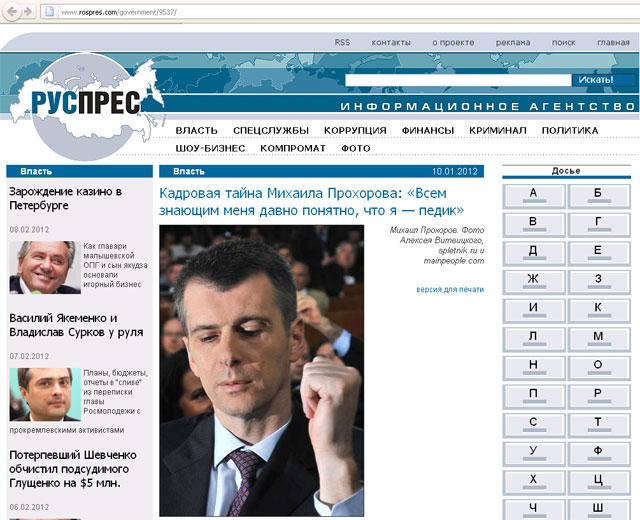
Статья, размещенная на сайте

Совсем недавно сообщалось о повторном появлении одной из разновидностей популярного ботнета (Kelihos), детектируемого Symantec как W32.Waledac.C. Waledac - это семейство угроз, отслеживаемых Symantec на протяжении многих лет. Подобные угрозы встречались во многих блогах и на страницах в Интернет. В прошлом Waledac был печально известен как ботнет, рассылающий спам из взломанных систем. Основной целью этих рассылок было распространение самого спам-бота – в теле письма располагалась ссылка, которая часто (но не всегда) указывала на исполняемый файл Waledac, размещенный на скомпрометированном веб-сайте. Вариант данного вредоносного кода, W32.Waledac.C, также рассылает спам, но с другой целью.


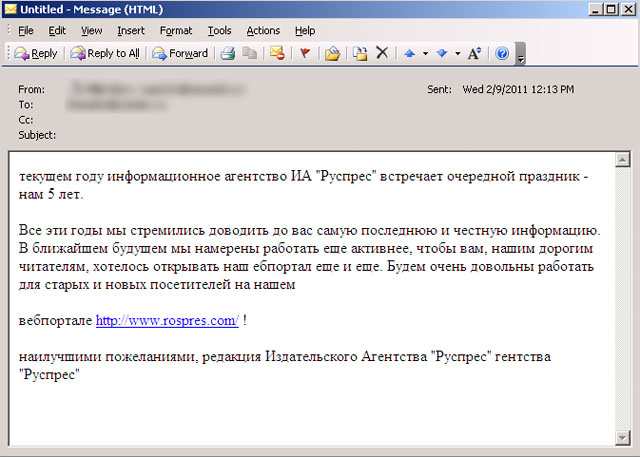
Спам, содержащий ссылку на скомпрометированный веб-сайт

Ссылка на Rospres.com, содержащаяся в нежелательном письме, содержит переход на статью, размещенную на этом сайте. Symantec не обнаружил признаков того, что ссылка в письме способствует распространению вредоносного кода. В то же время на сайте Rospres.com имеется огромное количество статей об известных в России людях, включая политических деятелей и бизнесменов. Цель таких статей – очернить репутацию этих людей. 
В данной статье представлен Михаил Прохоров – российский миллиардер, а также независимый кандидат, выдвинувший свою кандидатуру на президентские выборы марта 2012 года.
Пока неясно, что является целью рассылок Waledac – продвижение сайта Rospres.com или подрыв репутации отдельных кандидатов на выборах, все зависит от настоящей мотивации группировки, контролирующей вредоносный код W32.Waledac.C.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru