


Лаборатория Касперского выпустила бесплатный продукт для защиты смартфонов

Лаборатория Касперского выпустила бесплатный продукт для защиты смартфонов

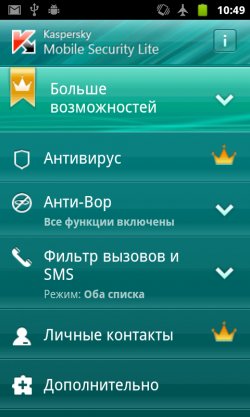
Kaspersky Mobile Security Lite новое решение обеспечивает базовый уровень защиты, который включает в себя такие важные функции как «анти-вор», фильтрацию звонков и SMS-сообщений. Kaspersky Mobile Security Lite доступен только в Android Market.


Согласно исследованию компании «O+K», проведенному для «Лаборатории Касперского» в 2011 году, около 20% всех пользователей теряли свои телефоны или становились жертвами воришек. Украв телефон, злоумышленник получает доступ ко всем персональным данным жертвы, что с большой вероятностью может привести к исчезновению денег со счета пользователя.

Kaspersky Mobile Security Lite позволяет защитить данные владельца мобильного устройства с помощью функции «анти-вор», которая дает возможность заблокировать украденный аппарат, отослав специальное SMS-сообщение. Аналогичным образом можно удаленно очистить все папки с персональными данными (контакты, историю звонков, SMS-сообщения, почту, календарь и прочее), а также активизировать функцию поиска телефона «FIND», которая позволяет отследить местонахождение по картам Google. Приложение Kaspersky Mobile Security Lite также поддерживает фильтрацию звонков и SMS-сообщений. Таким образом, пользователь может оградить себя от нежелательной коммуникации.


Kaspersky Mobile Security Lite Kaspersky Mobile Security Lite


Для тех же, кто серьезно озабочен безопасностью своего смартфона – хранит в нем большое количество ценной информации, пользуется социальными сетями, почтой и мессенджерами, создана расширенная версия защитного решения для смартфонов – Kaspersky Mobile Security. Платная версия продукта предоставляет антивирусную защиту, работающую в режиме реального времени, поддержку сканирования по запросу и по расписанию, регулярные обновления антивирусной базы через GPRS или Wi-Fi-каналы связи. Перейдя на платную версию продукта, пользователь также получает больше возможностей для модуля «анти-вор». Например, функция SIM Watch позволит заблокировать телефон по факту изъятия из него сим-карты. Становится доступной также функция Privacy, которая позволяет скрывать записи в телефонной книге, смс-сообщения и прочую информацию от посторонних глаз.

«Представляя российскому пользователю «облегченную» версию Kaspersky Mobile Security, мы намерены на простом примере продемонстрировать удобство и практичность защитных функций, которые просто необходимы в современном динамичном мире, где так важна безопасность конфиденциальных данных пользователя», – комментирует Виктор Дронов, старший менеджер по развитию мобильных продуктов «Лаборатории Касперского».

Обновление до платной версии Kaspersky Mobile Security не вызовет никакого труда и доступно прямо из интерфейса бесплатной версии продукта. При этом все настройки приложения сохранятся без изменений.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru