


Лаборатория Касперского выпустила бесплатный продукт для защиты смартфонов

Лаборатория Касперского выпустила бесплатный продукт для защиты смартфонов

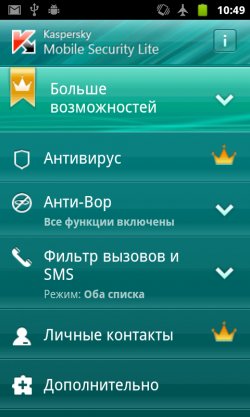
Kaspersky Mobile Security Lite новое решение обеспечивает базовый уровень защиты, который включает в себя такие важные функции как «анти-вор», фильтрацию звонков и SMS-сообщений. Kaspersky Mobile Security Lite доступен только в Android Market.


Согласно исследованию компании «O+K», проведенному для «Лаборатории Касперского» в 2011 году, около 20% всех пользователей теряли свои телефоны или становились жертвами воришек. Украв телефон, злоумышленник получает доступ ко всем персональным данным жертвы, что с большой вероятностью может привести к исчезновению денег со счета пользователя.

Kaspersky Mobile Security Lite позволяет защитить данные владельца мобильного устройства с помощью функции «анти-вор», которая дает возможность заблокировать украденный аппарат, отослав специальное SMS-сообщение. Аналогичным образом можно удаленно очистить все папки с персональными данными (контакты, историю звонков, SMS-сообщения, почту, календарь и прочее), а также активизировать функцию поиска телефона «FIND», которая позволяет отследить местонахождение по картам Google. Приложение Kaspersky Mobile Security Lite также поддерживает фильтрацию звонков и SMS-сообщений. Таким образом, пользователь может оградить себя от нежелательной коммуникации.


Kaspersky Mobile Security Lite Kaspersky Mobile Security Lite


Для тех же, кто серьезно озабочен безопасностью своего смартфона – хранит в нем большое количество ценной информации, пользуется социальными сетями, почтой и мессенджерами, создана расширенная версия защитного решения для смартфонов – Kaspersky Mobile Security. Платная версия продукта предоставляет антивирусную защиту, работающую в режиме реального времени, поддержку сканирования по запросу и по расписанию, регулярные обновления антивирусной базы через GPRS или Wi-Fi-каналы связи. Перейдя на платную версию продукта, пользователь также получает больше возможностей для модуля «анти-вор». Например, функция SIM Watch позволит заблокировать телефон по факту изъятия из него сим-карты. Становится доступной также функция Privacy, которая позволяет скрывать записи в телефонной книге, смс-сообщения и прочую информацию от посторонних глаз.

«Представляя российскому пользователю «облегченную» версию Kaspersky Mobile Security, мы намерены на простом примере продемонстрировать удобство и практичность защитных функций, которые просто необходимы в современном динамичном мире, где так важна безопасность конфиденциальных данных пользователя», – комментирует Виктор Дронов, старший менеджер по развитию мобильных продуктов «Лаборатории Касперского».

Обновление до платной версии Kaspersky Mobile Security не вызовет никакого труда и доступно прямо из интерфейса бесплатной версии продукта. При этом все настройки приложения сохранятся без изменений.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru