


Экономическая нестабильность осложняет жизнь спамеров

Экономическая нестабильность осложняет жизнь спамеров

«Лаборатория Касперского» проанализировала активность спамеров в сентябре 2011 года. Экономические неурядицы во многих странах мира, заставившие экспертов повсеместно заговорить о новой волне кризиса, не замедлили сказаться и на бизнесе распространителей нежелательной корреспонденции.


Нестабильная ситуация в экономике привела к перераспределению потоков почтового мусора. Испытывая отток клиентов – представителей малого и среднего бизнеса – спамеры стали активно распространять партнерские рассылки, а также рекламировали собственные услуги. Подобную ситуацию эксперты «Лаборатории Касперского» отмечали в период первой волны кризиса 2008-2009 годов. Если такая тенденция сохранится, то к началу зимы доля партнерского спама в Рунете может достичь 50%, а объем предложения спам-рассылок приблизится к 20%.

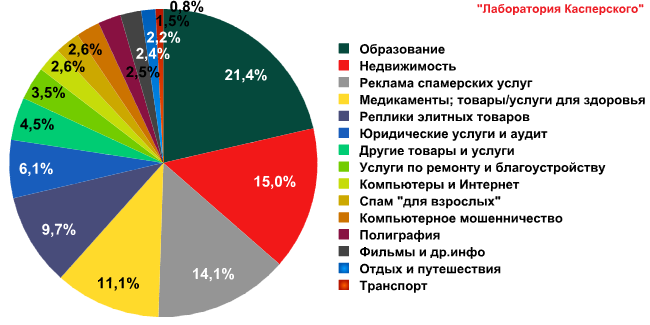
Изменение экономической конъюнктуры отразилось и на тематическом составе почтового мусора. Так, на втором месте по популярности оказались предложения по продаже объектов недвижимости, из которых львиную долю занимает реклама домов в Испании. Это говорит о попытке риэлторов сбыть эти дома, цена на которые в скором времени может заметно снизиться. Лидируют же по-прежнему сообщения на тему образования, а замыкает тройку реклама спамерских услуг. Кроме того, благодаря тому, что из-за нестабильной экономической ситуации количество партнерского спама остается на высоком уровне, в пятерку популярных тематик снова попали предложения медицинских товаров и услуг, а также реклама реплик предметов роскоши.


Тематические категории спама в сентябре 2011 года

Наряду с этим в сентябре спамеры проявили особую изобретательность, пополнив свой арсенал средств редкими и до сих пор невиданными приемами социальной инженерии. В основе некоторых из них лежат запугивание и даже угрозы. Так, отправитель одного «нигерийского» письма сообщал, что некто заплатил ему за убийство получателя. Однако за умеренную плату в 8000 долларов «киллер» обещал не только отказаться от совершения преступления, но и раскрыть личность заказчика. В другом сообщении содержалась угроза подать в суд на адресата за рассылку спама. Пользователю предлагалось открыть прикрепленный к сообщению архив, чтобы ознакомиться с якобы имеющимися доказательствами его вины. На самом деле во вложении находился файл, содержавший вредоносный код, сообщает информационная служба «Лаборатория Касперского».

«В период экономического спада высока вероятность увеличения количества мошеннического спама – как нацеленного на вымогание и кражу денег пользователей без применения вредоносных программ, так и содержащего вредоносные ссылки или вложения, – комментирует Мария Наместникова, ведущий спам-аналитик «Лаборатории Касперского». – Пользователям стоит с большой осторожностью и вниманием относиться к любым письмам, призывающим скачать вложение, пройти по ссылке или переслать пароль. Злоумышленники сейчас активно пополняют свой арсенал, изобретая все новые методы социальной инженерии, способные сбить с толку даже опытного пользователя».

В географическом распределении стран-источников спама в сентябре не произошло заметных изменений. Возглавляет рейтинг, как и прежде, Индия (14,1%), за которой следуют Бразилия (10,1%), Индонезия (9%), Южная Корея (7,3%) и Перу (4,9%). На долю этих государств приходится более 45% спам-трафика. Россия в этом списке опустилась с 11-й на 13-ю позицию, однако объем рассылаемого с территории нашей страны почтового мусора практически не изменился (-0,2%).


Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru