


Вредоносные QR-коды «продвигают» вредоносное ПО для Android

Вредоносные QR-коды «продвигают» вредоносное ПО для Android

Согласно Википедии QR-код (Quick Response) — это матричный код (двухмерный штрихкод), изначально разработанный для применения в автомобильной промышленности. Сегодня QR-коды становятся все более популярными и широко используются в рекламных баннерах, журналах, транспорте и бейджах для обеспечения быстрого и простого доступа к определенной информации. У QR-кода довольно большая емкость по сравнению с обычным штрихкодом: в нем может помещаться 7089 цифровых или 4296 буквенно-цифровых символов. И этого более чем достаточно, чтобы сохранить текст или URL.


А как насчет вредоносных QR-кодов? Да, вы можете с помощью вашего смартфона сосканировать QR-код, а он перенаправит вас на URL с вредоносным файлом (APK или JAR). Такие QR-коды существуют и пользуются все большим спросом.

Сегодня люди, которые пользуются смартфонами, часто ищут программное обеспечение для своих устройств с помощью обычного компьютера. Если пользователь находит что-то интересное, то для того, чтобы загрузить это в смартфон, он должен вручную ввести URL в браузер своего телефона. Это не очень удобно, поэтому такие веб-сайты имеют QR-коды, которые легко сканируются, пишет securelist. 

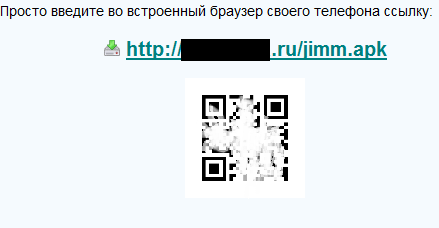
Известно, что сегодня многие вредоносные программы для мобильных устройств (особенно SMS-троянцы) распространяются через сайты, на которых все ПО — вредоносное. А киберпреступники стали использовать вредоносные QR-коды — так сказать, для удобства пользователей. Вот пример такого веб-сайта:

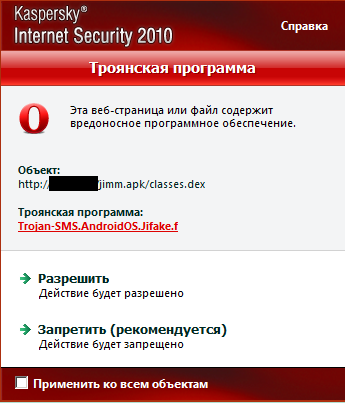
Любопытно, что зашифрованный URL работает, но в нем нет файла ‘jimm.apk’, который требуется для этой ссылки. Но если пользователь просканирует QR-код, он будет перенаправлен на другой URL, где есть файл ‘jimm.apk’. Этот файл детектируется как Trojan-SMS.AndroidOS.Jifake.f:

Сама вредоносная программа — это приложение Trojanized Jimm (для мобильных клиентов ICQ), которое отправляет несколько SMS-сообщений на короткий номер 2476 (стоимостью $6 каждое). После установки программы в меню телефона появляется иконка ‘JimmRussia’.

При этом на других веб-сайтах также есть вредоносные QR-коды, содержащие ссылки на различные J2ME SMS-троянцы. Использование QR-кодов для распространения вредоносного ПО было предсказуемым. И пока эта технология популярна, киберпреступники будут продолжать ее применять. Эти два примера - лишь первые ласточки, и в ближайшем будущем мы, скорее всего, увидим новые вредоносные программы для мобильных устройств, распространяемые через QR-коды.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru