


Мошенники прикрываются McDonald's для проведения фишинговых атак

Мошенники прикрываются McDonald's для проведения фишинговых атак

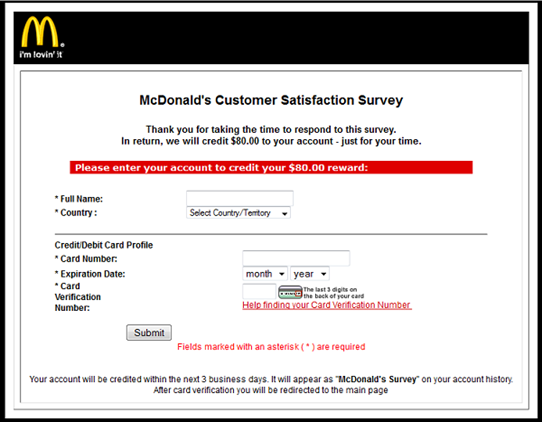
Эксперты «Лаборатории Касперского» зафиксировали новый вид фишинга с использованием веб-сайта с коротким javascript-кодом. Пользователю приходит письмо якобы от компании McDonald's о том, что он выиграл возможность участвовать в опросе и мгновенно получить за это вознаграждение на свой счет.


Письма с предложением принять участие в опросе удовлетворенности качеством работы сети общественного питания McDonald’s начали приходить 5 сентября. После прохождения опроса пользователь попадает на другую форму, где нужно указать номер своей кредитной карточки, срок ее действия и cvv код, чтобы получить награду в $80.

 После этого жертва перенаправляется на официальный сайт McDonald's, а данные платежной карты уходят злоумышленникам. В письме в поле "От кого" значится адрес mcdonalds@mcdonaldss.com с лишней буквой "s" в домене. Это типичный мошеннический прием – использовать адреса, незаметно отличающиеся от настоящих.

Для обхода фильтров и черных списков злоумышленники используют зараженные веб-сайты: пройдя по ссылке в письме, пользователь попадает сначала на страничку сайта, где нет ничего, кроме короткого javascript-кода, перенаправляющего пользователя на основной сайт мошенников.

«Киберпреступники становятся все изобретательней, сочетая проверенные приемы социальной инженерии и новейшие технологии, – отмечает Дарья Гудкова, руководитель отдела контентных аналитиков «Лаборатории Касперского» в посте о новом виде фишинга. – Эта новая схема мошенничества активна и в данный момент! Будьте осторожны и не переходите по ссылкам из спам-писем, ведь всегда можно зайти на официальный сайт и получить всю необходимую информацию».

Хакеры потребовали у Revolut $3 млн за данные клиентов

Киберпреступники потребовали от Revolut $3 млн, пригрозив распродать данные клиентов другим преступникам. Группировка iamnotavillain запустила на своём сайте цифровой таймер и дала финтех-компании сутки на размышления. Злоумышленники хотят получить 6 тыс. монет Monero — анонимной криптовалюты, особенно любимой вымогателями.

Если деньги не поступят вовремя, похищенную информацию обещают выставить на продажу в киберкриминальной среде.

По данным Financial Times, утечка затронула как минимум 680 клиентских счетов. В руках хакеров могли оказаться истории транзакций, копии паспортов и водительских удостоверений, а также фотографии, которые пользователи загружали для подтверждения личности.

Набор неприятный: такими данными можно не только шантажировать, но и пользоваться в других мошеннических схемах.

Самое интересное — предполагаемый способ проникновения. Утверждается, что злоумышленники взломали электронную почту итальянского государственного ведомства, после чего несколько месяцев отправляли Revolut запросы от имени правоохранительных органов.

Если эта версия подтвердится, никакую инфраструктуру банка ломать напрямую не потребовалось: достаточно было надеть цифровую форму полицейского и убедительно попросить выдать данные.

В Revolut заявили, что не получали от группировки прямых требований о выкупе. Компания оказывает поддержку пострадавшим клиентам и сотрудничает с правоохранительными органами.

RSS: Новости на портале Anti-Malware.ru