


Интернет-мошенники наживаются на событиях в Ливии

Интернет-мошенники наживаются на событиях в Ливии

Эксперты Symantec зафиксировали очередной всплеск «нигерийского» спама. Использование злободневных новостей в мошеннических целях, к сожалению, является одним из распространенных методов обогащения в сети.


Был обнаружен поток спам-сообщений, из которых следует, что жена Каддафи, его дочь и личный охранник выводят огромные денежные суммы из Ливии. Согласно заверениям мошенников, вывести эти средства за пределы ливийских границ самостоятельно родственники и приближенные низложенного правителя не могут, а за содействие обещают крупную сумму.

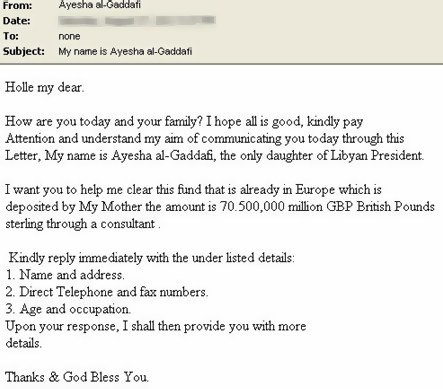
Ниже вы видите пример письма, где «дочь» Мауммара Каддафи пытается получить 70,5 миллиардов фунтов стерлингов, хранящихся в европейских депозитариях. Осуществить операцию она может только через посредника, от которого требуется сообщить домашний адрес, телефон, возраст и область деятельности.

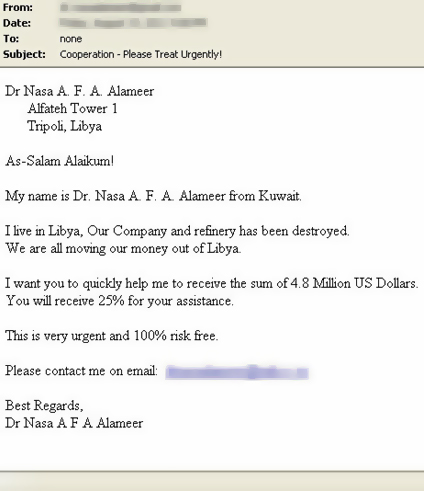
Ниже пример письма от ливийского гражданина, работающего в нефтеперерабатывающей отрасли. Он сообщает, что бизнес уничтожен, а денежные средства срочно выводятся из Ливии. За содействие он предлагает получателю 1,2 миллиона долларов в награду и, что примечательно, просит обращаться по отличающемуся от адреса отправителя e-mail.

«С авторами нигерийских писем вступать в переписку нельзя, - предостерегают эксперты Symantec, - После вашего ответа за дело берутся профессионалы, которым удается убедить многих пользователей перевести некую сумму денег на свой счет».

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru