


Бесплатный софт и «клубничка» – самые опасные темы запросов Рунета

Бесплатный софт и «клубничка» – самые опасные темы запросов Рунета

Поиск информации в Сети может быть сопряжен с риском для безопасности компьютера и привести к печальным последствиям для его владельца. В общей массе ссылок, которые появляются в окне браузера в ответ на поисковый запрос, часто оказываются подозрительные ресурсы и фишинговые сайты. На основе данных, полученных с помощью облачной системы мониторинга Kaspersky Security Network, эксперты «Лаборатории Касперского» определили 5 наиболее опасных запросов российских интернет-пользователей.


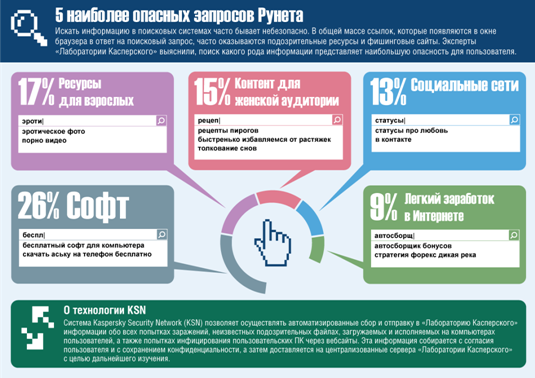
5 наиболее опасных запросов Рунета

В первую очередь под прицелом киберпреступников оказываются любители бесплатного и пиратского софта. При запросах на эту тему 26% полученных ссылок ведут на зараженные ресурсы. При этом, как отметили в ходе исследования эксперты «Лаборатории Касперского», использование слова «бесплатно» существенно увеличивает риск получить в итоге ссылку на вредоносный контент.

На втором месте по степени опасности находятся запросы информации «для взрослых», которая традиционно используется злоумышленниками для распространения зловредов. 17% ссылок, обнаруженных с помощью поисковых систем на эту тему, могут привести любителей «клубнички» на ресурсы киберпреступников.

Замыкают тройку лидеров темы, близкие женской аудитории. В 15% случаев опасными являются ссылки на сайты с кулинарными рецептами, толкованиями сновидений, советами по уходу за собой и т.п. В подобных случаях злоумышленники пользуются невысоким уровнем знаний по информационной безопасности интернет-пользователей, которые, как правило, интересуются этими темами.

Не обошли вниманием киберпреступники и всевозможные социальные сети, популярность которых сегодня стремительно растет. Вредоносными оказываются 13% ссылок по запросам, связанным с такими ресурсами и активностями в них. Наконец, замыкает рейтинг поиск легкого заработка в Интернете – почти каждая десятая полученная ссылка (9%) грозит заражением компьютера пользователя.

«Сегодня в Интернете можно найти практически любую информацию. Этим активно пользуются киберпреступники, которые распространяют вредоносный код под видом легального контента, – говорит Юрий Наместников, старший вирусный аналитик «Лаборатории Касперского». – Пользователю не всегда хватает собственных знаний и интуиции, чтобы «вычислить» опасную ссылку. С такой задачей помогает справиться специальный веб-фильтр. В нашем новом продукте Kaspersky Internet Security 2012 такой модуль проверки оценивает ссылки в соответствии с категорией опасности. Благодаря этому пользователь может принять обоснованное решение, доверять им или нет».

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru