


Бесплатный софт и «клубничка» – самые опасные темы запросов Рунета

Бесплатный софт и «клубничка» – самые опасные темы запросов Рунета

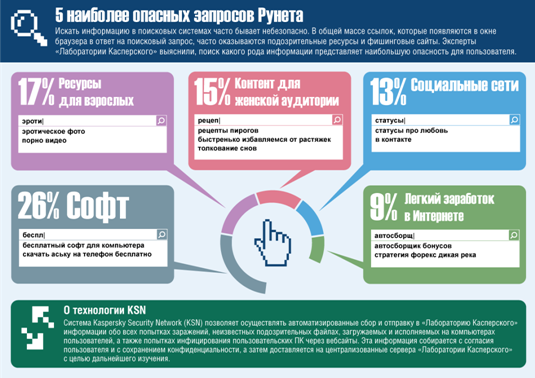
Поиск информации в Сети может быть сопряжен с риском для безопасности компьютера и привести к печальным последствиям для его владельца. В общей массе ссылок, которые появляются в окне браузера в ответ на поисковый запрос, часто оказываются подозрительные ресурсы и фишинговые сайты. На основе данных, полученных с помощью облачной системы мониторинга Kaspersky Security Network, эксперты «Лаборатории Касперского» определили 5 наиболее опасных запросов российских интернет-пользователей.


5 наиболее опасных запросов Рунета

В первую очередь под прицелом киберпреступников оказываются любители бесплатного и пиратского софта. При запросах на эту тему 26% полученных ссылок ведут на зараженные ресурсы. При этом, как отметили в ходе исследования эксперты «Лаборатории Касперского», использование слова «бесплатно» существенно увеличивает риск получить в итоге ссылку на вредоносный контент.

На втором месте по степени опасности находятся запросы информации «для взрослых», которая традиционно используется злоумышленниками для распространения зловредов. 17% ссылок, обнаруженных с помощью поисковых систем на эту тему, могут привести любителей «клубнички» на ресурсы киберпреступников.

Замыкают тройку лидеров темы, близкие женской аудитории. В 15% случаев опасными являются ссылки на сайты с кулинарными рецептами, толкованиями сновидений, советами по уходу за собой и т.п. В подобных случаях злоумышленники пользуются невысоким уровнем знаний по информационной безопасности интернет-пользователей, которые, как правило, интересуются этими темами.

Не обошли вниманием киберпреступники и всевозможные социальные сети, популярность которых сегодня стремительно растет. Вредоносными оказываются 13% ссылок по запросам, связанным с такими ресурсами и активностями в них. Наконец, замыкает рейтинг поиск легкого заработка в Интернете – почти каждая десятая полученная ссылка (9%) грозит заражением компьютера пользователя.

«Сегодня в Интернете можно найти практически любую информацию. Этим активно пользуются киберпреступники, которые распространяют вредоносный код под видом легального контента, – говорит Юрий Наместников, старший вирусный аналитик «Лаборатории Касперского». – Пользователю не всегда хватает собственных знаний и интуиции, чтобы «вычислить» опасную ссылку. С такой задачей помогает справиться специальный веб-фильтр. В нашем новом продукте Kaspersky Internet Security 2012 такой модуль проверки оценивает ссылки в соответствии с категорией опасности. Благодаря этому пользователь может принять обоснованное решение, доверять им или нет».

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru