


Банда взломала почтовые ящики норвежского убийцы №1

Банда взломала почтовые ящики норвежского убийцы №1

Стало известно о том, что норвежская банда хакеров взломала два электронных ящика, принадлежавших Андерсу Брейвику Берингу, члену правого экстремистского политического направления Норвегии, обвиняемого в убийстве 70 человек в прошлом месяце.


Как сообщается сайтом nakedsecurity.sophos.com, банда, известная как Noria и возглавляемая 17-летним подростком, передала всю полученную с электронной почты Беринга информацию внештатному журналисту Четилю Стормарку, которого затем попросили передать полученные сведения в правоохранительные органы, занимающиеся расследованием массовых убийств.

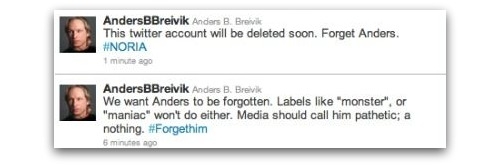
Считается, что эта же банда несколько недель назад взломала страничку Беринга в Twitter.
noria-breivik-twitter.jpg
Хотя большинство людей, вероятно, готовы приветствовать действия хакеров, вскрывающих почтовые ящики убийцы,существует мнение, что стоит быть более дальновидными в оценке взлома, особенно с точки зрения продолжающегося расследования в отношении Бехринга и злодеяния, в котором он признался.

Полиция, по известным всем причинам, конечно же заинтересована в получении информации с почты Беринга, т.к. это прекрасная возможность посмотреть его контакты и узнать что он обсуждал.

Однако, хакеры, вломившись в его почтовый ящик, фактически поставили под угрозу достоверность улик. Адвокат обвиняемого скорее всего заявит, что несанкционированные стороны, которые взломали почтовый ящик его подзащитного и при этом не придерживались надлежащего порядка процедур расследования, могли удалить или иначе модифицировать часть содержимого.

Кроме того, к содержимому почтовых ящиков Андерса Бреивика Беринга получили доступ незаконно. Даже предположив наличие там информации, которая оказалась бы полезной в судебном преследовании Беринга или кого-то еще, можно с уверенностью сказать - эти улики вряд ли будут приняты судом.

Как правило, расследование преступлений лучше доверить профессионалам, а именно - полиции. Поэтому, если у вас возникло желание помочь в расследовании, обратитесь в полицию, где вам скажут как лучше это сделать.

Не устраивайте самосуд, взламывая - вы можете обнаружить, что фактически не помогаете вообще.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru