


Каждый второй компьютер в России подвергается кибератаке

Каждый второй компьютер в России подвергается кибератаке

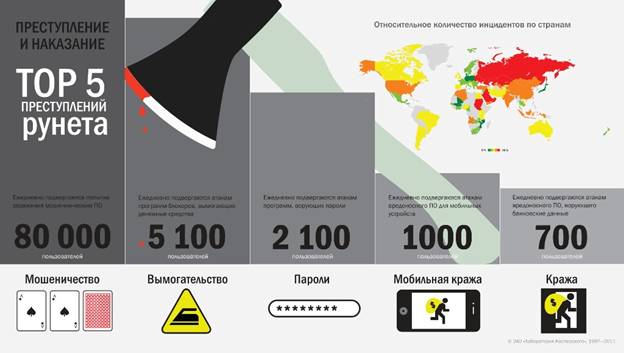
Согласно данным «Лаборатории Касперского», полученным с помощью «облачной» системы мониторинга и быстрого реагирования на угрозы Kaspersky Security Network, в среднем каждый второй компьютер в России (55,3%) подвергается кибератаке. Из общего количества инцидентов эксперты компании выделяют пять наиболее распространенных видов угроз.


Чаще всего в Рунете опасность представляет различное мошенническое ПО. Каждый день 80 тыс. российских пользователей подвергаются попыткам заражения вредоносным кодом. С программами-блокерами, вымогающими денежные средства, сталкиваются 5,1 тыс. пользователей. Кроме этого, угрозу представляют вредоносные программы для мобильных устройств – тысяча инцидентов в день, а также банковские троянцы, ежедневно атакующие 700 компьютеров.


Особое внимание киберпреступники уделяют социальным сетям. Как отмечает Сергей Голованов, ведущий вирусный аналитик «Лаборатории Касперского», именно эти ресурсы в последнее время становятся одним из самых быстрых каналов распространения вредоносного кода. «Объектом интереса злоумышленников являются пароли пользователей, для кражи которых используются троянские программы, распространяемые через уязвимости в платформах соцсетей и с помощью различных психологических уловок», – отмечает эксперт. По его словам, ежедневно в России в среднем 2,1 тыс. владельцев аккаунтов в популярных социальных сервисах подвергаются атаке зловредов. Для обеспечения безопасности персональных данных Сергей Голованов рекомендует использовать комплексные защитные решения, в состав которых входит, например, инструмент Виртуальная клавиатура. Она может быть использована, в частности, на различных интернет-ресурсах для набора конфиденциальной информации и позволяет избежать перехвата важных данных.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru