

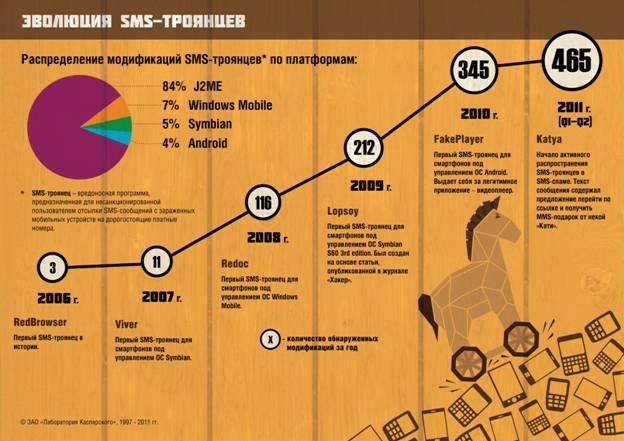

За 5 лет количество SMS-троянцев выросло в 150 раз

За 5 лет количество SMS-троянцев выросло в 150 раз

Эксперты «Лаборатории Касперского» отмечают высокую активность российских «мобильных» вирусописателей и интенсивный рост числа модификаций SMS-троянцев — вредоносных программам, предназначенных для несанкционированной пользователем отсылки SMS-сообщения с зараженных мобильных устройств на дорогостоящие платные номера.


Так, за последние 5 лет количество модификаций SMS-троянцев выросло более чем в 150 раз с 3 в 2006 году до 465 в первой половине 2011 года. Большинство зловредов – около 84% от общего числа SMS-троянцев – было создано для J2ME-платформы. Следом идет Symbian – 7%; затем Windows Mobile – 5%, замыкает четверку Android – 4%.


«В течение последних лет русскоязычные киберпреступники, специализирующиеся на создании SMS-торянцев, оказались в авангарде среди прочих «мобильных» вирусописателей, – рассказал Денис Масленников, ведущий вирусный аналитик «Лаборатории Касперского», выступая на IT-конференции «Безопасное завтра Рунета». – Популярность этих зловредов во многом обусловлена возможностью анонимного приобретения в аренду коротких номеров, которые используются в том числе и для получения нелегального дохода их арендаторов».

По оценкам экспертов «Лаборатории Касперского» в России жертвы киберпреступников, использующих SMS-троянцев, каждый месяц суммарно теряют около 30 млн рублей.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru