


Winlock по-белорусски

Winlock по-белорусски

Компания ВирусБлокАда сообщает о появлении «национального» Trojan.Winlock, ориентированного на белорусских пользователей Windows и требующего у них передать злоумышленникам некоторую сумму в белорусских рублях на электронный кошелек WebMoney.


Trojan.Winlock - семейство вредоносных программ, которые блокируют или затрудняют работу с операционной системой и требуют перечисления денег злоумышленникам за восстановление работоспособности компьютера. Впервые появились в конце 2007 года. Широкое распространение трояны-вымогатели получили зимой 2009—2010 года, когда по данным российских антивирусных компаний оказались заражены десятки тысяч компьютеров, преимущественно среди пользователей русскоязычного Интернета. Второй всплеск активности такого вредоносного ПО пришелся на весну 2010 года, об этом говорит и количество обращений в службу технической поддержки нашей компании.


С точки зрения архитектуры программирования, Trojan.Winlock реализован достаточно примитивно, что характерно для всех вредоносных программ этого семейства.

Белорусский Winlock представляет собой исполняемый файл, написанный на языке высокого уровня Borland Delphi, упакован криптором на языке программирования Visual Basic. Попадая в систему, троян записывает ссылку на самого себя в ветке системного реестра, которая отвечает за автозагрузку приложений. После этого троянская программа завершает процесс explorer.exe (Рабочий стол) и taskmgr.exe (Диспетчер задач). В результате блокируется нормальная работа Windows как в обычном, так и в безопасном режиме.

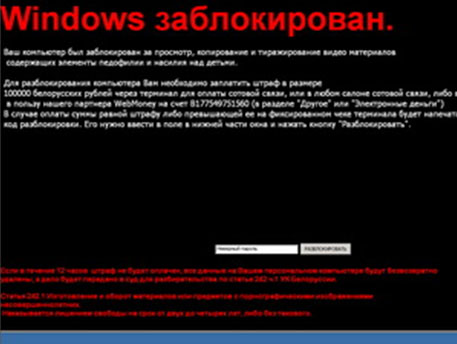
Окно программы, блокирующее Рабочий стол Windows, сообщает о том, что:

«Ваш компьютер был заблокирован за просмотр, копирование и тиражирование видео материалов содержащих элементы педофилии и насилия над детьми. Для разблокирования компьютера Вам необходимо заплатить штраф в размере 100000 белорусских рублей через терминал для оплаты сотовой связи, или в любом салоне сотовой связи, либо в пользу нашего партнера WebMoney на счет ВXXXXXXXXXXXX (в разделе "Другое" или "Электронные деньги") В случае оплаты суммы равной штрафу либо превышающей ее на фиксированном чеке терминала будет напечатан код разблокировки. Его нужно ввести в поле в нижней части окна и нажать кнопку "Разблокировать". Если в течение 12 часов штраф не будет оплачен, все данные на Вашем персональном компьютере будут безвозвратно удалены, а дело будет передано в суд для разбирательства по статье 242 ч.1 УК Белоруссии. Статья 242.1 Изготовление и оборот материалов или предметов с порнографическими изображениями несовершеннолетних. Наказывается лишением свободы на срок от двух до четырех лет, либо без такового.»

Следует отметить, что это — редкий случай появления именно «белорусского» троянца-блокировщика, требующего от пользователя перевести некоторую сумму на электронный кошелек WebMoney.


Код разблокировки троянца – 079156005

anti-virus.by

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru