

Эксклюзив: реплики всемирно известных... антивирусов

Эксклюзив: реплики всемирно известных... антивирусов

В социальной сети Facebook распространяется новая вредоносная программа, привлекающая потенциальных жертв "интересным видео на YouTube". Явление это в наши дни совершенно обыденное; однако специфика этого случая - в исключительном имитаторском таланте, которым наделены образцы свежей инфекции.


Если наивный пользователь попадется на уловку и попытается "посмотреть видео", то вместо желаемого зрелища получит опасную нагрузку - троянскую программу, обладающую в определённой степени уникальным функционалом. Проникнув в целевую систему, вредоносная программа определяет, каким антивирусным продуктом она защищена (различается 16 наиболее популярных противоинфекционных средств), а затем, если распознавание прошло успешно, предпринимает попытку уничтожить систему защиты.

Когда же антивирус ликвидирован, вредоносная программа проявляет свой "актерский талант" - устанавливает вместо него точную копию интерфейса уничтоженного защитника. Имитация подбирается в полном соответствии исходным данным, включая даже язык локализации. "Лицо" программы, согласно имеющимся на данный момент сведениям, воспроизводится до мелочей, создавая весьма качественную иллюзию; не исключено, что обычный пользователь вообще не увидит разницы.

Разница, однако, имеется, причем критическая - естественно, реплика даже не пытается бороться с вирусами, какой бы то ни было защитный функционал у нее полностью отсутствует. Вместо этого она загружает и распространяет другие вредоносные программы, а также подключает компьютер жертвы к ботнету, превращая машину в зомби-инструмент злоумышленников. Сообщается, что исходный установочный файл этого троянского коня предлагается к загрузке под видом обновления для проигрывателя Flash Player.

А ваш антивирус - тот, за кого себя выдает? Проверьте...

SC Magazine Australia

Письмо автору

" />

Подпишитесь на новости

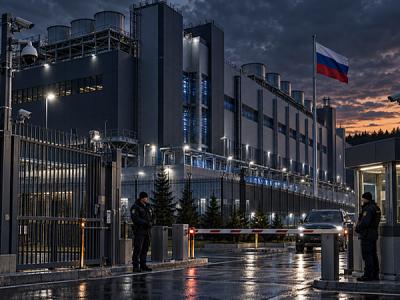
Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru