


Хакеры «похоронили» Руперта Мердока

Хакеры «похоронили» Руперта Мердока

...

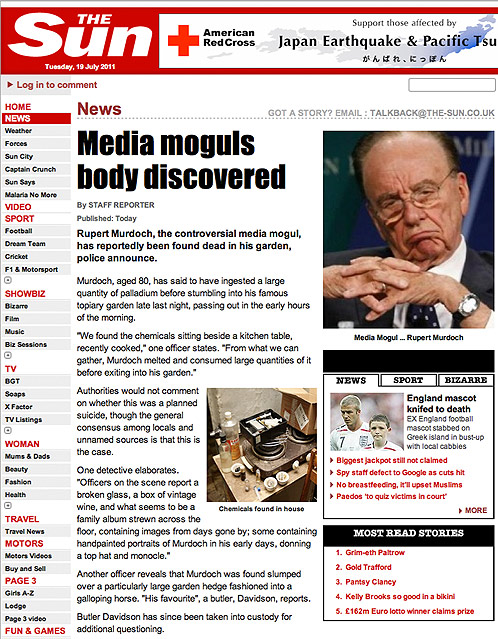
Жители туманного Альбиона, зайдя на сайт самого популярного на островах таблоида - лондонской газеты Sun, кто с печалью, но большинство, наверное, с радостью узнали из набранного большими буквами сообщения о кончине газетного магната Руперта Мердока. Напомним, Sun в числе десятков СМИ входит в медиаимперию Мердока - News International.


К счастью, слухи о смерти Мердока, имя которого фигурирует в бушующем сейчас в Великобритании очень громком скандале, связанном с незаконным прослушиванием его журналистами десятков известных британцев, оказались сильно преувеличенными. Тело г-на Мердока, отравившегося палладием, как сообщалось в статье, не было найдено в саду его особняка. Руперт Мердок жив и относительно (для своего преклонного возраста) здоров и будет сегодня оправдываться в палате общин британского парламента. Новость же об его кончине стала очередной «шалостью» группы хакеров, которые называет себя Lulz Security. Это, пожалуй, одна из самых известных хакерских групп. Ранее они взламывали сайты таких крупных компаний, как Sony и Nintendo, коллег Sun - Fox и PBS, сената США и даже ЦРУ, передает kp.ru.


О том, что это их рук дело, хакеры из Lulz Security сообщили через социальную сеть Twitter, куда ввела ссылка из Sun.

Хакеры объявили в июне о прекращении своей деятельности, но сейчас, похоже, передумали и «ожили». Они вновь бросили вызов полиции и властям и просят: «Арестуйте нас. Мы – поколение хакеров, которых невозможно остановить…»

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru