


Злоумышленники переключились с MBR на загрузчик NTFS-раздела

Злоумышленники переключились с MBR на загрузчик NTFS-раздела

В последнее время модифицирование областей жесткого диска, ответственных за начальную загрузку системы, становится все более популярным у злоумышленников. При этом если раньше изменению подвергалась MBR (основная загрузочная запись), то сейчас злоумышленники переключились на заражение кода загрузчика NTFS-раздела.


Недавно был обнаружен интересный зловред — Cidox. Его особенность в том, что он заражает код загрузочной области загрузочного раздела на жестком диске.

Основной файл Trojan-Dropper.Win32.Cidox «несет на борту» два драйвера-руткита (Rootkit.Win32/Win64.Cidox). Один из них скомпилирован под 32-битную платформу, а второй — под 64-битную, сообщает securelist. 

Исходный компонент Cidox модифицирует начальную область жесткого диска:
Записывает соответствующий драйвер в свободные сектора в начале жесткого диска.
Для заражения выбирает раздел, помеченный как загрузочный в таблице разделов в MBR. Важно отметить, что заражаются только разделы с файловой системой NTFS.

Записывает часть своего кода поверх области Extended NTFS IPL (Initial Program Loader), которая отвечает за разбор таблицы MFT (Master File Table), поиск файла с загрузчиком в корневой директории раздела (ntldr — до Vista, bootmgr — Vista+), считывание этого файла с диска и передачу управления на него. При этом оригинальное содержимое Extended NTFS IPL сохраняется в зашифрованном виде и дописывается в конец зловредного кода.

При следующей загрузке системы будет вызван вредоносный код загрузочной области. Он с помощью известной техники, используя перехват Int 13h и некоторых функций ядра Windows, успешно загрузит вредоносный драйвер в систему. Загруженный драйвер с помощью функции PsSetCreateProcessNotifyRoutine контролирует запуск следующих процессов:

  • svchost.exe 
  • iexplore.exe 
  • firefox.exe 
  • opera.exe 
  • chrome.exe

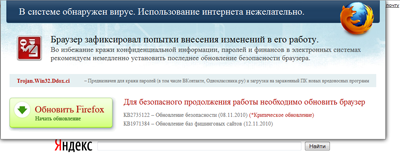
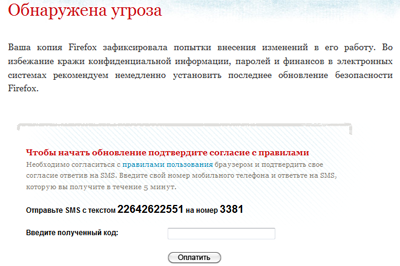
Если обнаружен запуск одного из перечисленных выше процессов, то в него внедряется еще один компонент Cidox — динамическая библиотека (Trojan.Win32.Cidox). Эта библиотека модифицирует любую выдачу браузера, заменяя ее на свою. В результате пользователь видит в окне браузера предложение обновить браузер в связи с тем, что в системе якобы обнаружены те или иные вредоносные программы. В приведенном ниже примере пользователю предлагается обновить браузер в связи с заражением троянцем Trojan.Win32.Ddox.ci.

 «Обновление», разумеется, платное. Чтобы его получить, необходимо отправить SMS на короткий номер.

Для каждого из популярных браузеров используются уникально оформленные страницы.

Отметим, что новую версию браузера на самом деле можно скачать бесплатно с сайта производителя. Таким образом, запугивая пользователей, злоумышленники просто вымогают у них деньги.

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru