


Спам-активность в I квартале 2011 года: спамеры восстанавливают утраченные позиции

Спам-активность в I квартале 2011 года: спамеры восстанавливают утраченные позиции

«Лаборатория Касперского» опубликовала отчет о деятельности спамеров в первом квартале 2011 года. По заключению экспертов, злоумышленники стремительно восстанавливают свои позиции, утраченные после закрытия ряда крупных ботнетов в конце 2010 года.


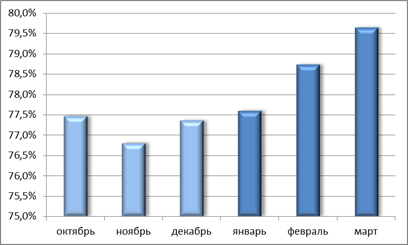
В течение первых трех месяцев нового года доля почтового мусора неуклонно росла. В итоге количество спама в I квартале в среднем составило 78,6%, сообщает Информационная служба «Лаборатории Касперского». Это на 1,4% больше, чем в конце 2010 года, но все же на 6,5% ниже, чем год назад. Тем не менее, при сохранении данной тенденции уже в следующем квартале количество спама может достичь 80%.


Доля спама в почтовом трафике в I квартале 2011 года

Одним из наиболее эффективных методов борьбы с преступниками, занимающимися рассылкой нежелательной почты, являются скоординированные действия правоохранительных органов и инициативных групп. Так, закрытие во второй половине 2010 года командных центров ботнетов Pushdo/Cutwail и Bredolab привело к почти двукратному сокращению количества непрошенных писем. Однако злоумышленники, очевидно, сделали определенные выводы из своих поражений и стали заранее готовить «пути для отступления»: после закрытия 16 марта командного центра ботнета Rustock, одного из лидеров в рассылке спама, доля спама лишь на несколько дней снизилась на 2-3%.

Новыми плацдармами для спамеров все чаще становятся страны со слабо развитым законодательством в области борьбы с киберпреступлениями. Именно туда злоумышленники стараются переносить ботнеты. Таким образом, снижение удельного веса в спам-расслыках стран Восточной и Западной Европы (-5,64% и -2,36% соответственно) частично компенсируется увеличением доли африканского континента, которая достигла 3,50%, обогнав США и Канаду. Ранее доля государств Африки в глобальном спам-трафике не превышала одного процента.

Активность злоумышленников сказалась и на увеличении количества писем, содержащих вредоносные вложения. Доля таких спам-сообщений в среднем составила 3,5%. За этот же период увеличилось количество срабатываний почтового антивируса на территории США, что может быть связано с попытками хозяев ботнетов восстановить свои зомби-сети в этой стране. Более того, чтобы обойти почтовые фильтры и обмануть пользователей, спамеры часто прибегали к различным уловкам, среди которых стоит отметить подделки под обычные письма или личную переписку.

«Лаборатория Касперского» призывает пользователей быть бдительными и проверять подлинность сообщений, прежде чем совершать с ними какие-либо действия.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru