


Владельцы «рекламных» ботнетов зарабатывают до $2000 в сутки

Владельцы «рекламных» ботнетов зарабатывают до $2000 в сутки

Подробно изучив функционал и бизнес-модель «рекламного» ботнета Artro, эксперты «Лаборатории Касперского» пришли к выводу: при использовании определенных схем обмана рекламодателей, доход злоумышленников от накрутки трафика и кликов может доходить до 2 тысяч долларов США в сутки.


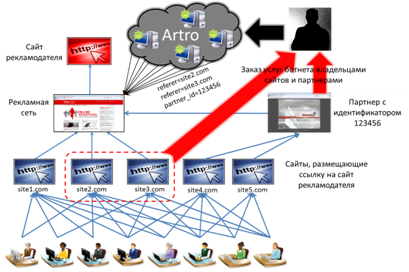
Многие сайты, заинтересованные в увеличении посещаемости своих ресурсов, пользуются услугами рекламных сетей. При этом посредник получает определенную сумму за каждого перенаправленного пользователя, сообщает информационная служба «Лаборатории Касперского». Желая увеличить свой доход, некоторые владельцы сайтов, размещающих у себя рекламные ссылки, пользуются услугами ботнетов, чтобы имитировать переходы пользователей с их сайтов на рекламируемые ресурсы.


Схема обмана рекламодателей

При такой схеме мошенничества в выигрыше остаются владельцы ботнета, недобросовестные партнеры, сайты, размещающие рекламные ссылки, и рекламные сети. При этом последние, по мнению экспертов «Лаборатории Касперского», могут даже не знать о том, что заработать им помогает зомби-сеть. Однако по-настоящему обманутым в данной ситуации остается, как правило, только рекламодатель: платя за переходы пользователей на свой собственный сайт, он получает исключительно виртуальных посетителей.

Зная, сколько в среднем за сутки каждый модуль совершает кликов, среднюю стоимость рекламных сервисов за клик, минимальное количество ботов в зомби-сети и вероятную доля владельцев ботнета от продажи трафика, авторы исследования, Алексей Кадиев и Мария Гарнаева подсчитали примерный доход злоумышленников: «По нашим оценкам, он составляет 1-2 тысячи долларов США в сутки. И это только за счет обмана рекламодателей. Помимо этого, киберпреступники могут зарабатывать на загрузках сторонних вредоносных программ. Однако оценить доходность данного вида преступного бизнеса практически невозможно».

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru