


Владельцы «рекламных» ботнетов зарабатывают до $2000 в сутки

Владельцы «рекламных» ботнетов зарабатывают до $2000 в сутки

Подробно изучив функционал и бизнес-модель «рекламного» ботнета Artro, эксперты «Лаборатории Касперского» пришли к выводу: при использовании определенных схем обмана рекламодателей, доход злоумышленников от накрутки трафика и кликов может доходить до 2 тысяч долларов США в сутки.


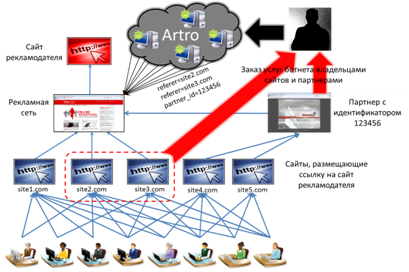
Многие сайты, заинтересованные в увеличении посещаемости своих ресурсов, пользуются услугами рекламных сетей. При этом посредник получает определенную сумму за каждого перенаправленного пользователя, сообщает информационная служба «Лаборатории Касперского». Желая увеличить свой доход, некоторые владельцы сайтов, размещающих у себя рекламные ссылки, пользуются услугами ботнетов, чтобы имитировать переходы пользователей с их сайтов на рекламируемые ресурсы.


Схема обмана рекламодателей

При такой схеме мошенничества в выигрыше остаются владельцы ботнета, недобросовестные партнеры, сайты, размещающие рекламные ссылки, и рекламные сети. При этом последние, по мнению экспертов «Лаборатории Касперского», могут даже не знать о том, что заработать им помогает зомби-сеть. Однако по-настоящему обманутым в данной ситуации остается, как правило, только рекламодатель: платя за переходы пользователей на свой собственный сайт, он получает исключительно виртуальных посетителей.

Зная, сколько в среднем за сутки каждый модуль совершает кликов, среднюю стоимость рекламных сервисов за клик, минимальное количество ботов в зомби-сети и вероятную доля владельцев ботнета от продажи трафика, авторы исследования, Алексей Кадиев и Мария Гарнаева подсчитали примерный доход злоумышленников: «По нашим оценкам, он составляет 1-2 тысячи долларов США в сутки. И это только за счет обмана рекламодателей. Помимо этого, киберпреступники могут зарабатывать на загрузках сторонних вредоносных программ. Однако оценить доходность данного вида преступного бизнеса практически невозможно».

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru