


Спам-активность в марте 2011 года: закрытие ботнета Rustock не помогло остановить рост спама

Спам-активность в марте 2011 года: закрытие ботнета Rustock не помогло остановить рост спама

«Лаборатория Касперского» подвела итоги спам-активности в марте 2011 года, согласно которым, количество нежелательной корреспонденции продолжает расти. По сравнению с предыдущим месяцем доля почтового мусора увеличилась на 0,9% и составила в среднем 79,6%.


Громким событием месяца стало закрытие 16 марта в результате совместной операции компании Microsoft и американских правоохранительных органов крупного ботнета Rustock. На его долю приходилось до 30-40% мирового спама. В связи с этим, эксперты «Лаборатории Касперского» отметили в период с 17 по 21 марта снижение объема почтового мусора примерно на 15%. Однако уже через неделю после закрытия ботнета объем спам-трафика снова начал расти. «Очевидно, опыт конца 2010 года, когда были отключены командные центры ботнетов Bredolab и Pushdo/Cutwail, не прошел для спамеров бесследно, – комментирует Мария Наместникова, ведущий спам-аналитик «Лаборатории Касперского». – Скорее всего, злоумышленники успели быстро сориентироваться и перераспределить свои мощности».

В марте лидирующее положение среди стран-распространителей спама сохранила за собой Индия (11,42%). Изменения произошли на второй и третьей строчках рейтинга, где Россия поменялась местами с Бразилией, которая поднялась на одну ступень вверх. В итоге доля спама, разосланного с территории этой латиноамериканской страны, достигла 6,6% (+2%). Количество нежелательной корреспонденции из России в общем почтовом трафике не изменилось и составило 4,8%. Замыкают пятерку лидеров Индонезия (4,3%) и Италия (4%).

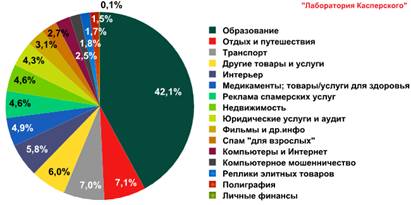
В минувшем месяце в Рунете возросла доля русскоязычного спама, который большей частью представлен рассылками, рекламирующими товары и услуги компаний малого и среднего бизнеса. Значительно увеличилось количество предложений образовательных услуг (+6,7%). Одновременно снижалась доля рекламных рассылок медицинских препаратов (-7,1%), которые переместились со второй позиции на пятую. Их место заняли предложения по организации отдыха и путешествий (+2,7%), что объясняется приближением майских праздников.


Распределение спама по тематическим категориям в марте 2011 года

Спамеры не оставили без внимания и важнейшие мировые и общественно-политические события. Так, в марте стали приходить мошеннические спам-сообщения, предлагавшие отправить деньги на счет якобы Красного Креста и других гуманитарных организаций для пострадавших от землетрясения в Японии. Кроме того, в России «Лаборатория Касперского» зафиксировала несколько рассылок, темой которых стал нашумевший в последнее время проект блогера Алексея Навального «РосПил».

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru