


Полиция на защите от спама

Полиция на защите от спама

По оценкам экспертов «Лаборатории Касперского», существенное снижение объемов мирового спам-трафика, произошедшее в конце 2010 года, напрямую связано с деятельность правоохранительных органов по поимке спамеров и отключению спам-ботнетов.


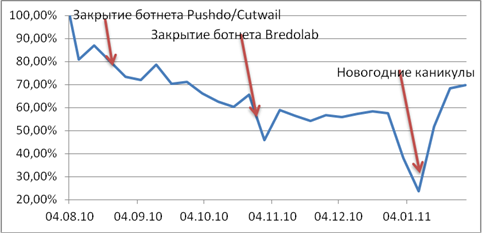
Ряд последовательных шагов, предпринятых киберполицейскими во второй половине 2010 года, таких как закрытие командных центров ботнетов Pushdo/Cutwail и Bredolab и противодействие партнерским программам по рассылке фармацевтического спама, привели почти к двукратному уменьшению количества непрошеных электронных писем, если сравнивать объём мирового спама в последнюю неделю октября с серединой августа 2010, сообщает информационная служба «Лаборатории Касперского».


Изменение объема спам-трафика в период с августа 2010 по январь 2011

«Эффективная работа правоохранительных органов в 2010 году привела к значительному снижению объема спама, что, безусловно, является большим достижением, – комментирует Мария Наместникова, старший спам-аналитик «Лаборатории Касперского». – Однако спамеров и ботоводов не так просто заставить бросить этот прибыльный бизнес. Необходимо иметь надежные законодательные базы не только в нескольких развитых государствах, но и всём мире. Иначе злоумышленники легко уходят от ответственности и компенсируют потери, перемещаясь и перенося свои ботнеты из страны в страну».

Усилия киберполиции отразились не только на количестве нежелательных сообщений, но и на географии стран-источников массовых рассылок. Во второй половине 2010 года было зафиксировано заметное снижение объёма спам-писем, рассылаемых с территории США, поскольку там находилась значительная часть компьютеров, которые входили в ботнеты Cutwail и Bredolab. Уменьшение исходящего спам-трафика наблюдалось также в Азии. Образовавшийся дефицит мощностей спамеры смогли частично компенсировать за счет активизации своей деятельности в Южной Америке и Европе.

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru