


Полиция на защите от спама

Полиция на защите от спама

По оценкам экспертов «Лаборатории Касперского», существенное снижение объемов мирового спам-трафика, произошедшее в конце 2010 года, напрямую связано с деятельность правоохранительных органов по поимке спамеров и отключению спам-ботнетов.


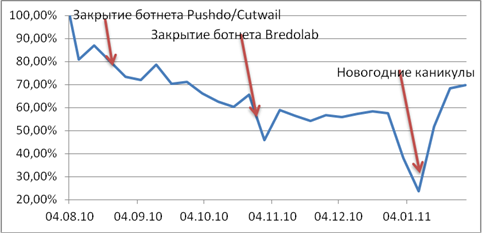
Ряд последовательных шагов, предпринятых киберполицейскими во второй половине 2010 года, таких как закрытие командных центров ботнетов Pushdo/Cutwail и Bredolab и противодействие партнерским программам по рассылке фармацевтического спама, привели почти к двукратному уменьшению количества непрошеных электронных писем, если сравнивать объём мирового спама в последнюю неделю октября с серединой августа 2010, сообщает информационная служба «Лаборатории Касперского».


Изменение объема спам-трафика в период с августа 2010 по январь 2011

«Эффективная работа правоохранительных органов в 2010 году привела к значительному снижению объема спама, что, безусловно, является большим достижением, – комментирует Мария Наместникова, старший спам-аналитик «Лаборатории Касперского». – Однако спамеров и ботоводов не так просто заставить бросить этот прибыльный бизнес. Необходимо иметь надежные законодательные базы не только в нескольких развитых государствах, но и всём мире. Иначе злоумышленники легко уходят от ответственности и компенсируют потери, перемещаясь и перенося свои ботнеты из страны в страну».

Усилия киберполиции отразились не только на количестве нежелательных сообщений, но и на географии стран-источников массовых рассылок. Во второй половине 2010 года было зафиксировано заметное снижение объёма спам-писем, рассылаемых с территории США, поскольку там находилась значительная часть компьютеров, которые входили в ботнеты Cutwail и Bredolab. Уменьшение исходящего спам-трафика наблюдалось также в Азии. Образовавшийся дефицит мощностей спамеры смогли частично компенсировать за счет активизации своей деятельности в Южной Америке и Европе.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru