


Бесплатные антивирусы набирают обороты

Бесплатные антивирусы набирают обороты

Известность брендов McAfee, Symantec или других разработчиков антивирусных решений вовсе не означает, что они безраздельно доминируют на мировом рынке. К такому выводу пришли специалисты независимой компании OPSWAT.

Недавно OPSWAT опубликовала результаты квартального исследования рынка антивирусной защиты, которое проводилось в период с ноября 2010 по февраль 2011 года. Причем данные основанны исключительно на предпочтениях обычных людей, использующих антивирусы на своих домашних компьютерах. В "опросе" приняло участие 92000 респондентов, находящихся как на территории Северной Америки, так и в других странах мира.

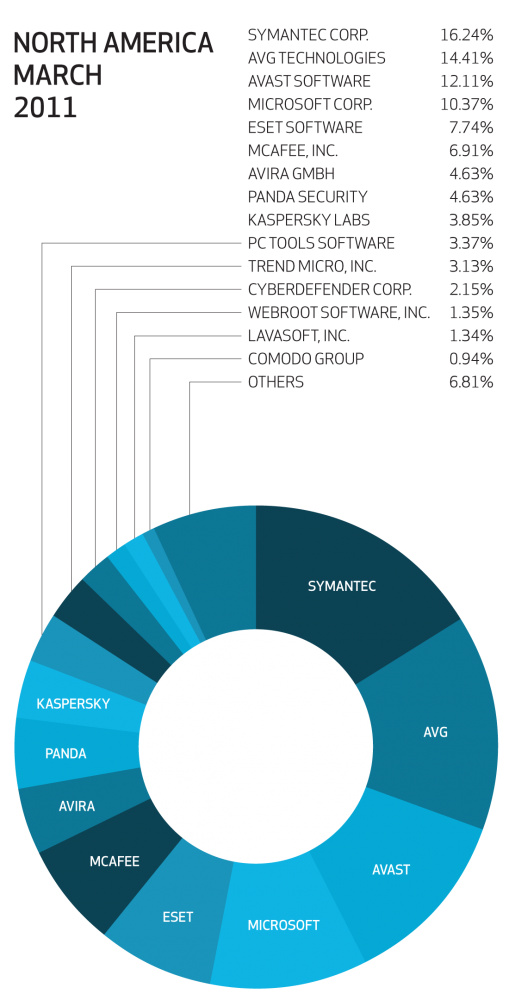
Итак, согласно данным OPSWAT, за последние полгода ситуации на рынке средств защиты от вредоносных программ и других угроз в США сильно не изменилась. Как и прежде компания Symantec продолжает удерживать лидирующие позиции; ее доля составляет 16.24%. Стремительный рост показала AVG. Она занимает второе по популярности место (14.4 %). На третьем и четвертом местах продукты компаний Avast (12.1%) и Microsoft (10.4 %), соответственно (рис. 1).

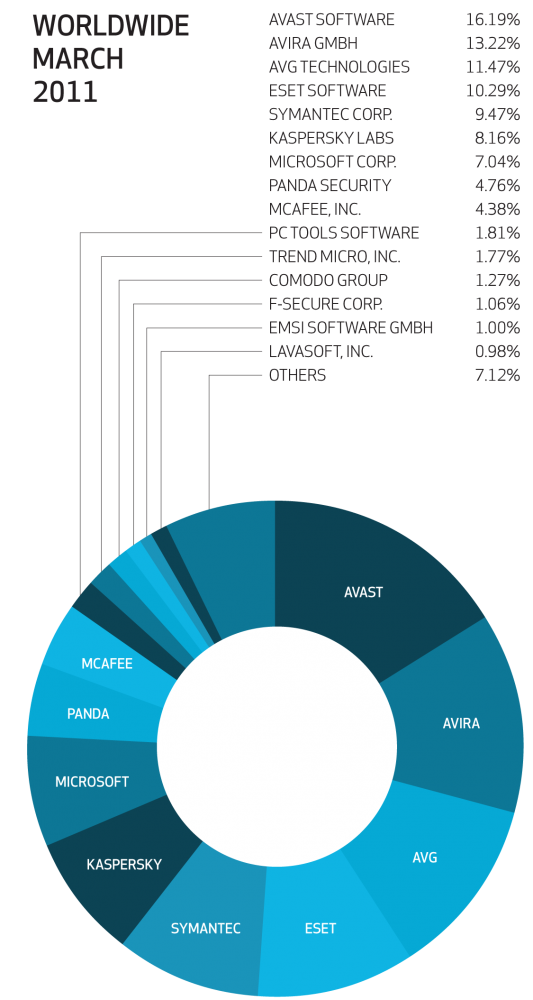
А вот в остальном мире ситуация несколько иная. Результаты «опроса» показали, что доминирующие позиции занимают бесплатные антивирусные решения. В сумме на них приходится более 40% инсталляционной базы. Наиболее популярными являются решения компаний  Avast (16.2 %), Avira (13.2 %), AVG (11.5 %). Однако коммерческие аналоги не спешат сдавать позиции, и следом идут продукты компаний ESET (10.3%), Symantec (9.5%) и "Лаборатории Касперского" (8.2%) (рис. 2).

Для сравнения, приведем результаты аналогичного исследования компании Gfk, в результате которого выяснилось, что российский пользователь больше доверяет защиту своих компьютеров коммерческим антивирусным решениям, разработанных компаниями "Лаборатория Касперского" (43%) и ESET (32%). Но, стоит отметить тот факт, что бесплатный антивирус от компании Avast тоже пришелся по душе нашим согражданам, он занял третье место, отобрав у остальных игроков 27%.

По мнению экспертов Anti-Malware.ru, ситуация на российском рынке скорей исключение из правил и все идет к тому, что среднестатистический пользователь будет выбирать именно бесплатный продукт. Кстати сказать, подтверждение тому уже есть. Недавно компания Avast заявила, что количество их активных пользователей в месяц, находящихся на территории нашей страны  превысило отметку 7 миллионов, притом, что их общая база пользователей в мире составляет более 150 миллионов. Сейчас же, по оценке Anti-Malware.ru, на российском антивирусном рынке в сегменте персональных пользователей почти безраздельно правят "Лаборатория Касперского" и Eset - более 80%.


Рисунок 1. Данные исследования в США.        Рисунок 2. Данные исследования в мире.

Подпишитесь на новости

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru