



Блокеры-вымогатели «охотятся» за желающими пошпионить в сети

Блокеры-вымогатели «охотятся» за желающими пошпионить в сети

Эксперты «Лаборатории Касперского» предупреждают о появлении нового троянца-вымогателя Trojan-Ransom.Win32.Vkont.a. СМС-блокер использует нестандартную схему распространения, маскируясь под бесплатную программу, которую скачивают желающие пошпионить в Интернете за друзьями и знакомыми. Попавшиеся на эту приманку расплачиваются за свое любопытство деньгами, не получая взамен ожидаемого результата.


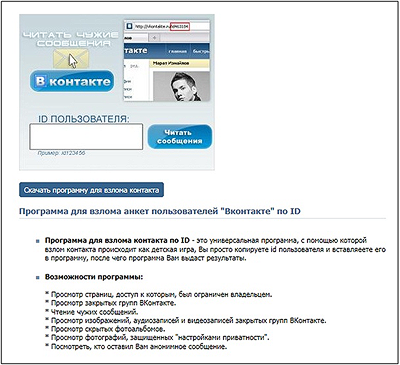
Распространяется зловред через мошеннический сайт, на котором предлагается скачать ПО для взлома учетных записей в социальной сети «ВКонтакте». Очевидно, что посетителями этой страницы движут отнюдь не благородные мотивы, сообщает сайт «Лаборатории Касперского». Однако после клика на кнопку загрузки под видом «программы-взломщика» начинается скачивание троянца-вымогателя, при чем о подмене ничего не сообщается.


Фрагмент сайта, с которого загружается программа-блокер


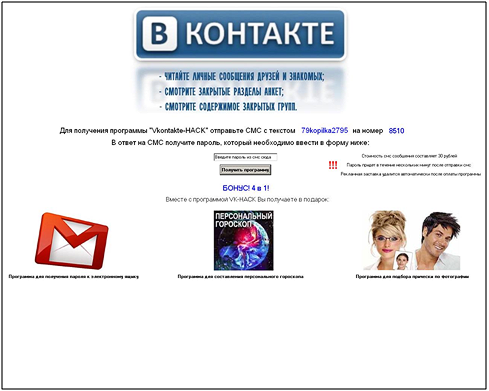
Попав на компьютер, зловред выводит на Рабочий стол окно с предложением отправить СМС-сообщение на короткий номер, чтобы получить программу для доступа к личным данным пользователей сети «ВКонтакте». Одновременно троянец блокирует работу системы до тех пор, пока вымогатели не получат выкуп в виде СМС-ки.

СМС-блокер открывает окно с предложением приобрести программу, с помощью которой можно отслеживать действия пользователей социальной сети «ВКонтакте».

Однако, отправив СМС-сообщение, пользователь оказывается дважды «наказан» злоумышленниками. Троянец скачает архив VK-Hack.zip, в котором находятся программа для подбора паролей к аккаунтам в популярных почтовых сервисах, а также ПО класса ShareWare, за полноценное использование которого необходимо заплатить дополнительно. Таким образом, жертва уловки мошенников не только оплачивает отправку дорогостоящей СМС-ки, но и получает совсем не бесплатные программы сомнительного функционала.

Виртуальное пространство сегодня становится все более опасным. К сожалению, долю ответственности за это несут и пользователи, которые выбирают нечестные правила игры, предложенные злоумышленниками. При обнаружении же СМС-блокера на компьютере, прежде всего, рекомендуется не идти на поводу у мошенников и не отправлять сообщения. Удалить назойливый баннер с Рабочего стола можно с помощью бесплатного сервиса на сайте «Лаборатории Касперского».

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru