



Новинка от кибермошенников: подписка без уведомления

Новинка от кибермошенников: подписка без уведомления

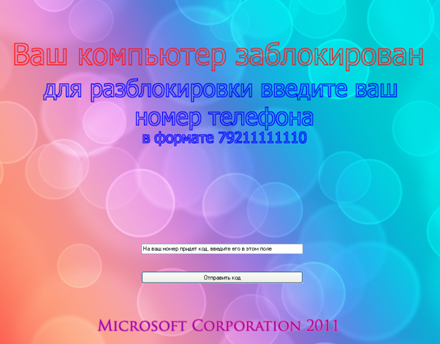
«Лаборатория Касперского» предупреждает пользователей о появлении новой схемы работы кибермошенников с использованием СМС-блокеров. В отличие от традиционного алгоритма, когда для получения кода разблокировки компьютера необходимо было выслать на указанный номер платное СМС-сообщение, теперь злоумышленники пошли более «гуманным» путем. В окне, которое появляется на Рабочем столе, пользователя просят указать номер телефона, на который совершенно бесплатно приходит СМС с кодом разблокировки. На чем же зарабатывают мошенники?

Блокер — одна из распространенных форм работы кибермошенников 

После разблокировки на телефон «счастливчика» с завидной регулярностью и частотой начинают приходить СМС-сообщения сомнительного содержания, а его баланс стремится к нулю, сообщает Лаборатория Касперского. Оказывается, что, введя свой номер мобильного телефона и подтвердив его подлинность, пользователь автоматически принимает условия некого лицензионного соглашения, которое помимо всего прочего включает услугу «Подписка», естественно, предоставляемую на платной основе. 

Как правило, избавиться от подобной «услуги» можно, обратившись к оператору мобильной связи с требованием отписаться от ненужной Подписки. Существует и другой способ: не выполнять условия соглашения со своей стороны, то есть не оплачивать навязанную услугу. Для этого достаточно в течение определенного времени (обычно неделю) не пополнять баланс. Однако, согласитесь, сегодня прожить без мобильного телефона хотя бы день, может далеко не каждый, не говоря уже о неделе.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru