



Новинка от кибермошенников: подписка без уведомления

Новинка от кибермошенников: подписка без уведомления

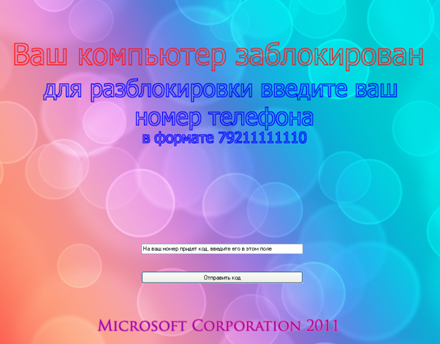
«Лаборатория Касперского» предупреждает пользователей о появлении новой схемы работы кибермошенников с использованием СМС-блокеров. В отличие от традиционного алгоритма, когда для получения кода разблокировки компьютера необходимо было выслать на указанный номер платное СМС-сообщение, теперь злоумышленники пошли более «гуманным» путем. В окне, которое появляется на Рабочем столе, пользователя просят указать номер телефона, на который совершенно бесплатно приходит СМС с кодом разблокировки. На чем же зарабатывают мошенники?

Блокер — одна из распространенных форм работы кибермошенников 

После разблокировки на телефон «счастливчика» с завидной регулярностью и частотой начинают приходить СМС-сообщения сомнительного содержания, а его баланс стремится к нулю, сообщает Лаборатория Касперского. Оказывается, что, введя свой номер мобильного телефона и подтвердив его подлинность, пользователь автоматически принимает условия некого лицензионного соглашения, которое помимо всего прочего включает услугу «Подписка», естественно, предоставляемую на платной основе. 

Как правило, избавиться от подобной «услуги» можно, обратившись к оператору мобильной связи с требованием отписаться от ненужной Подписки. Существует и другой способ: не выполнять условия соглашения со своей стороны, то есть не оплачивать навязанную услугу. Для этого достаточно в течение определенного времени (обычно неделю) не пополнять баланс. Однако, согласитесь, сегодня прожить без мобильного телефона хотя бы день, может далеко не каждый, не говоря уже о неделе.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru