



G Data Software распознала потенциального последователя ZeuS

G Data Software распознала потенциального последователя ZeuS

По результатам исследований экспертов в области безопасности компании G Data Software, в течение нескольких дней на подпольном Интернет-рынке появится новая троянская программа Ares. Также как и ZeuS, который был распространен миллионными копиями ранее в этом году, новый «вредонос» Ares имеет модульную структуру. Интернет-преступники могут изменять вредоносную программу для проведения запланированной по любому сценарию атаки.Возможности модификации программы делают её еще более опасной. G Data Software прогнозирует массовое распространение вредителя.

«Новичкам на черном рынке Ares позволяет распространять вредоносные программы через веб-сайты. Так как данный вредитель имеет большое количество вариаций, он подходит для организации практически любой атаки. По нашим прогнозам, данная угроза будет актуальна не только для пользователей онлайн-банкинга, как её предшественник ZeuS, — заявил Ральф Бенцмюллер, руководитель лаборатории безопасности компании G Data Softwre. — Для своевременного предотвращения нападения Интернет-пользователям необходимо установить антивирусные решения, которые проверяют http-трафик и блокируют опасные веб-сайты до их открытия».

На одном из закрытых форумов разработчик пишет об Ares: [Ares] нацелен не только на пользователях Интернет-банкинга. Каждая копия Ares уникальна для покупателя, ведь «троян» обладает тем же потенциалом в данной области, что и ZeuS или SpyEye, если клиент желает добавить данные функции. «Я рассматриваю [Ares] как платформу, которая индивидуально настраивается под каждого клиента».

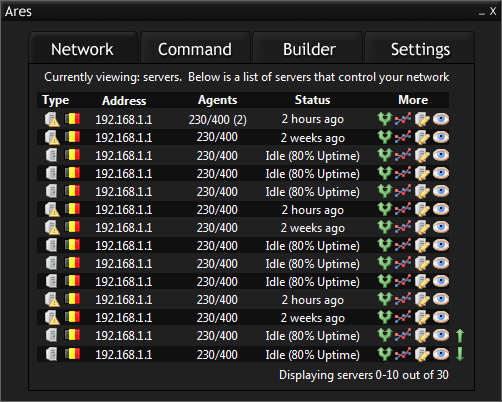
На рисунке представлен интерфейс управления и контроля Ares


На черном рынке система стоит 6.000 долларов США. Кроме того, за 850 долларов США можно приобрести стартовый пакет, который позволяет установить связь с модулями, приобретёнными ранее. Как заведено в индустрии вредоносного программного обеспечения, оплата производится через анонимные онлайн-службы — в данном случае через систему WebMoney. Таким образом, ни покупатель, ни продавец не раскрывает личности.

Помимо троянской программы «благонадёжным разработчикам» бесплатно предлагается инструмент разработки. Это связано с необходимость отчисления процентов создателю Ares при продаже его модулей третьим лицам.

Эксперты в области безопасности G Data Software прогнозируют, что Ares, в различных вариантах, вскоре после начала продаж на подпольных форумах поступит в широкое обращение. Однако пока невозможно оценить реальное количество модификаций Ares. Также неизвестными остаются и цели и механизмы работы данной троянской программы, а также круг потенциальных жертв Интернет-преступников.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru