



G Data Software распознала потенциального последователя ZeuS

G Data Software распознала потенциального последователя ZeuS

По результатам исследований экспертов в области безопасности компании G Data Software, в течение нескольких дней на подпольном Интернет-рынке появится новая троянская программа Ares. Также как и ZeuS, который был распространен миллионными копиями ранее в этом году, новый «вредонос» Ares имеет модульную структуру. Интернет-преступники могут изменять вредоносную программу для проведения запланированной по любому сценарию атаки.Возможности модификации программы делают её еще более опасной. G Data Software прогнозирует массовое распространение вредителя.

«Новичкам на черном рынке Ares позволяет распространять вредоносные программы через веб-сайты. Так как данный вредитель имеет большое количество вариаций, он подходит для организации практически любой атаки. По нашим прогнозам, данная угроза будет актуальна не только для пользователей онлайн-банкинга, как её предшественник ZeuS, — заявил Ральф Бенцмюллер, руководитель лаборатории безопасности компании G Data Softwre. — Для своевременного предотвращения нападения Интернет-пользователям необходимо установить антивирусные решения, которые проверяют http-трафик и блокируют опасные веб-сайты до их открытия».

На одном из закрытых форумов разработчик пишет об Ares: [Ares] нацелен не только на пользователях Интернет-банкинга. Каждая копия Ares уникальна для покупателя, ведь «троян» обладает тем же потенциалом в данной области, что и ZeuS или SpyEye, если клиент желает добавить данные функции. «Я рассматриваю [Ares] как платформу, которая индивидуально настраивается под каждого клиента».

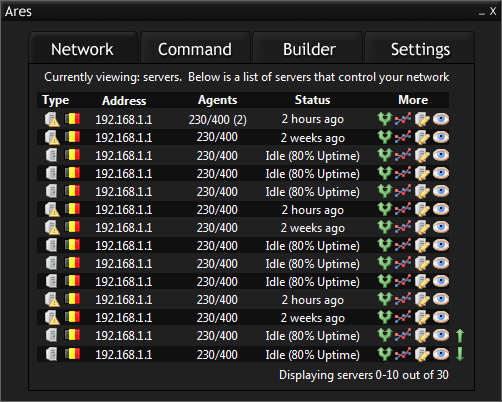
На рисунке представлен интерфейс управления и контроля Ares


На черном рынке система стоит 6.000 долларов США. Кроме того, за 850 долларов США можно приобрести стартовый пакет, который позволяет установить связь с модулями, приобретёнными ранее. Как заведено в индустрии вредоносного программного обеспечения, оплата производится через анонимные онлайн-службы — в данном случае через систему WebMoney. Таким образом, ни покупатель, ни продавец не раскрывает личности.

Помимо троянской программы «благонадёжным разработчикам» бесплатно предлагается инструмент разработки. Это связано с необходимость отчисления процентов создателю Ares при продаже его модулей третьим лицам.

Эксперты в области безопасности G Data Software прогнозируют, что Ares, в различных вариантах, вскоре после начала продаж на подпольных форумах поступит в широкое обращение. Однако пока невозможно оценить реальное количество модификаций Ares. Также неизвестными остаются и цели и механизмы работы данной троянской программы, а также круг потенциальных жертв Интернет-преступников.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru