


Android 16 будет блочить загрузки и доступ к Accessibility во время звонков

Android 16 будет блочить загрузки и доступ к Accessibility во время звонков

Android 16 будет блочить загрузки и доступ к Accessibility во время звонков

Разбор кода Android 16 Beta 2 подтвердил наличие функций блокировки потенциально опасного изменения настроек во время телефонных разговоров. Нововведение призвано предотвратить установку зловредов с доступом к спецвозможностям по наущению мошенников.

Пытаясь заполучить персональные данные и ключи от банковских счетов, обманщики зачастую в ходе звонка убеждают собеседника загрузить вредоносный APK и разрешить ему доступ к Accessibility Service. В Google надеются, что новая защита поможет снизить процент успеха подобных атак.

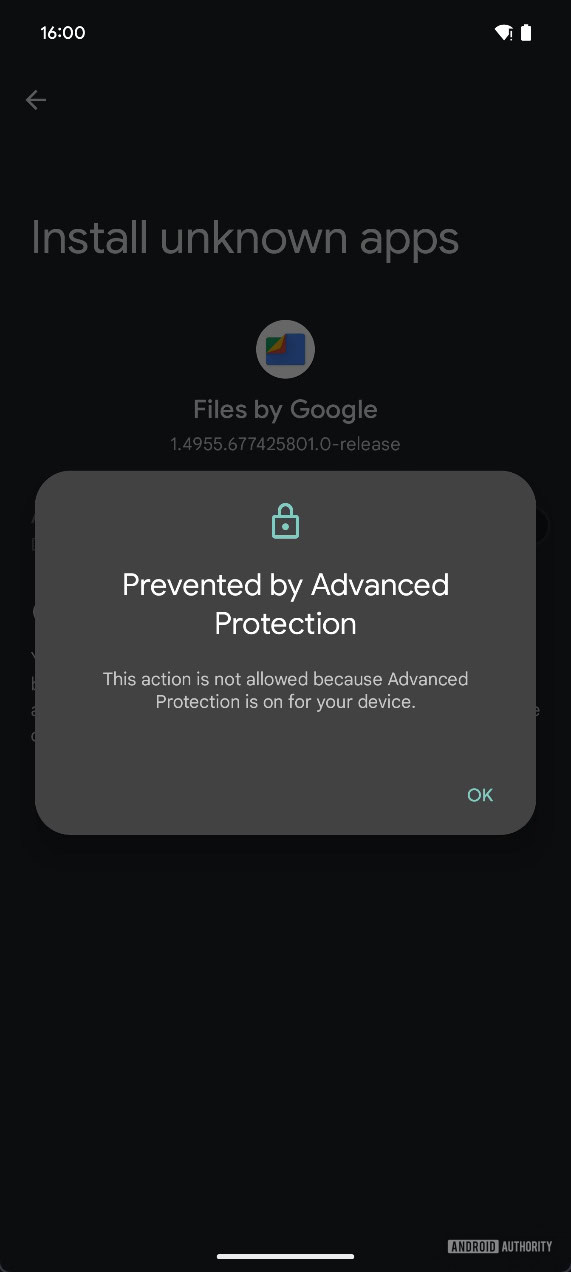
Сторонние загрузки в Android по умолчанию отключены, однако звонящий мошенник может услужливо подсказать, как снять такое ограничение (Настройки > Приложения > Специальный доступ > Установка неизвестных приложений), и убедить потенциальную жертву последовать его инструкциям. Впрочем, если на устройстве включен режим Advanced Protection, уловка не сработает.


Для тех случаев, когда загрузка из сторонних источников активна или предлагаемый софт можно скачать с Google Play, в Android 16, по словам исследователя, предусмотрена блокировка потенциально опасных разрешений, в том числе на доступ к Accessibility.

Разработчики уверены, что дополнительный слой защиты осложнит задачу телефонным мошенникам, схемы которых становятся все убедительнее, особенно с привлечением ИИ. А доверчивых юзеров защитные ограничения заставят дважды задуматься, прежде чем следовать инструкциям незнакомцев.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru