

METASCAN признала утечку данных и раскрыла детали двухминутной атаки

METASCAN признала утечку данных и раскрыла детали двухминутной атаки

METASCAN признала утечку данных и раскрыла детали двухминутной атаки

Компания METASCAN, развивающая сервис для поиска и анализа уязвимостей, подтвердила утечку внутренних материалов и опубликовала результаты расследования. По её данным, злоумышленник находился в корпоративном телеграм-чате около двух минут и успел выгрузить ограниченный набор документов. Неприятно, но до заявленного тотального взлома инфраструктуры картина всё-таки не дотягивает.

Инцидент произошёл в ночь на 5 сентября. Атакующий воспользовался скомпрометированным токеном телеграм-бота с административными правами и добавил в чат аккаунт, замаскированный под сотрудника HR.

В 02:02 начался экспорт переписки, а уже в 02:04 фейковый пользователь был удалён. После исключения аккаунта выгрузка прервалась.

По итогам разбора компания сообщила, что злоумышленнику достался небольшой объём данных, включая два отчёта о пилотных проектах за июль 2026 года. Ранее хакеры опубликовали внутренние документы и скриншоты с упоминаниями «Транснефти», Selectel, «Ленты», Сбербанка, «Ростелекома» и других крупных организаций.

Злоумышленники также заявили, что часть найденных у клиентов уязвимостей якобы могла скрываться ради последующей продажи услуг. METASCAN эти обвинения не подтвердил и связал публикацию с бывшим сотрудником, который после увольнения начал сотрудничать с конкурентом. Независимых доказательств этой версии пока нет.

Причиной утечки в компании назвали собственную ошибку: при увольнении сотрудника основные токены отозвали, но забыли о тестовых виртуальных машинах, где сохранился доступ к токену бота. Сам бот не видел переписку клиентских чатов, однако во внутреннем чате обладал правами администратора.

METASCAN полностью признала ответственность за инцидент, пообещала усилить технические меры и заявила о намерении добиваться юридической оценки действий причастных. Заодно компания запускает программу по поиску уязвимостей: до появления на специализированной площадке отчёты принимают по адресу bb@metascan.ru.

Да, специалист по уязвимостям сам наступил на грабли. Но компания показала хронологию, назвала ошибку и начала её исправлять. В кибербезопасности именно так и выглядит взрослая реакция на факап.

Подпишитесь на новости

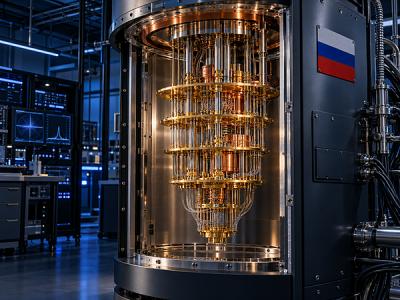
В России наметили создание квантового компьютера на 300 кубитов к 2030 году

Российские разработчики нацелились на универсальный квантовый компьютер на 300 кубитов к 2030 году. Такая задача вошла в проект долгосрочного плана развития квантовых технологий, который рассмотрели в РАН. В нём также есть идея создания симуляторов, способных решать 140 задач.

Обсуждение и цели проекта описаны в сообщении Российской академии наук.

Документ охватывает вычисления, коммуникации и квантовые сенсоры. Отдельный проект — «Квантовый абрис»: территориально распределённая сеть вычислителей.

Установки предлагают синхронизировать по сверхточному времени и частоте и связать оптоволоконными линиями для параллельных вычислений.

Смысл программы — дойти до практических задач бизнеса и науки. «Росатом» собрал базу почти из 500 мировых примеров применения технологии. Среди перспективных направлений называют химию, материаловедение, медицину, транспорт, логистику и финансы.

Причём одних государственных денег для реализации замыслов, как отметили участники обсуждения, будет недостаточно: понадобятся частные инвестиции.

Теперь главный вопрос — какие полезные задачи получится решать. Красивая цифра в кубитах сама по себе лекарства не разрабатывает и логистику не оптимизирует.

RSS: Новости на портале Anti-Malware.ru