


В Android тестируют блокировку загрузок APK с опасными разрешениями

В Android тестируют блокировку загрузок APK с опасными разрешениями

В Android тестируют блокировку загрузок APK с опасными разрешениями

Google запустила в тестовом режиме новые механизмы блокировки сторонней загрузки приложений для Android, которые запрашивают потенциально опасные разрешения в операционной системе.

Речь идёт об установке софта через файлы формата APK. Такие файлы можно найти на сторонних площадках, что позволяет устанавливать программы в обход официального магазина Google Play.

Однако сторонняя загрузка представляет определённую опасность, поскольку установочные файлы никак не проверяются, а полученный софт может содержать вредоносную составляющую.

Само собой, киберпреступники также берут на вооружение принцип сторонней загрузки и используют социальную инженерию, чтобы заставить пользователя инсталлировать нужное им приложение.

В октябре 2023 года функциональность Google Play Protect дополнилась сканированием сторонних APK-файлов в режиме реального времени. По словам Google, это помогло детектировать 515 тысяч нежелательных программ.

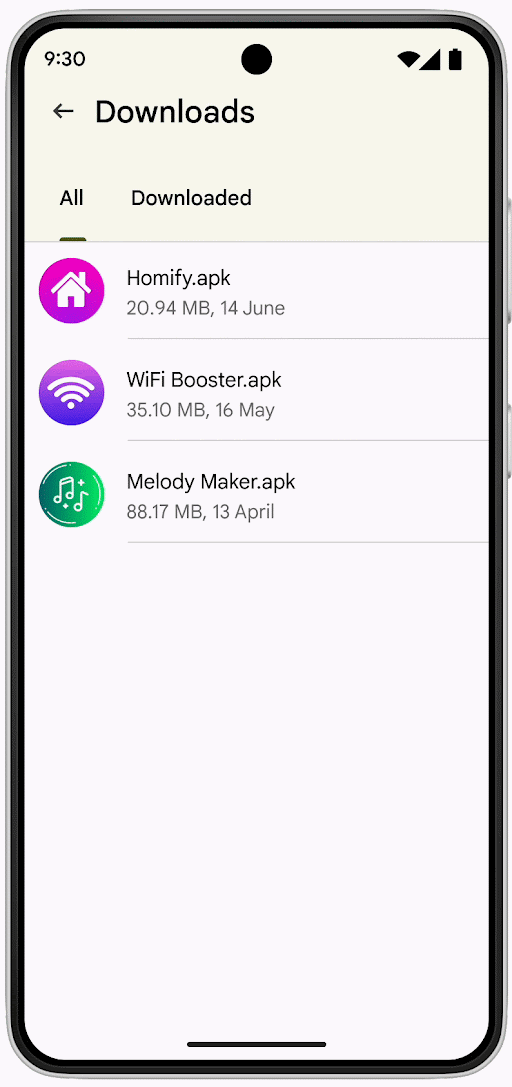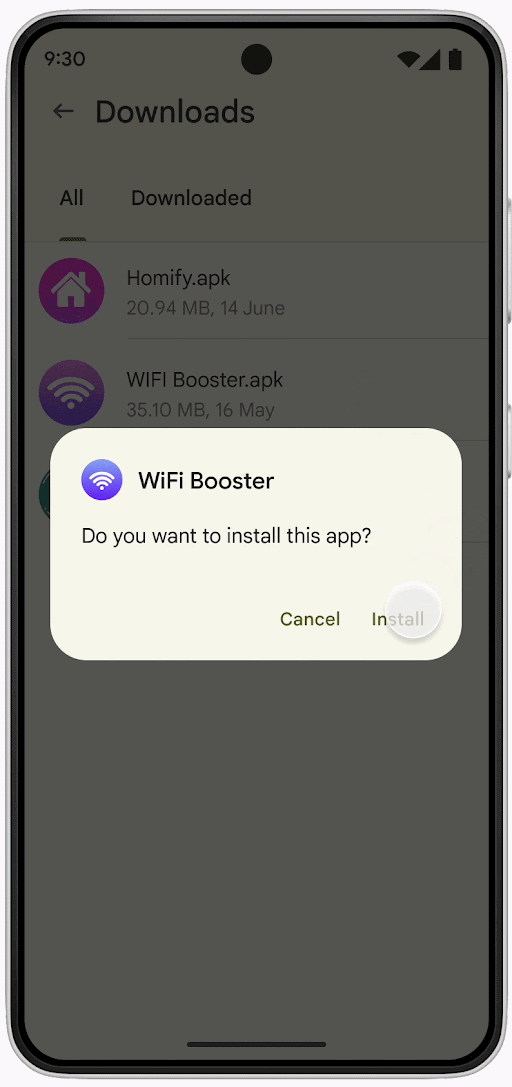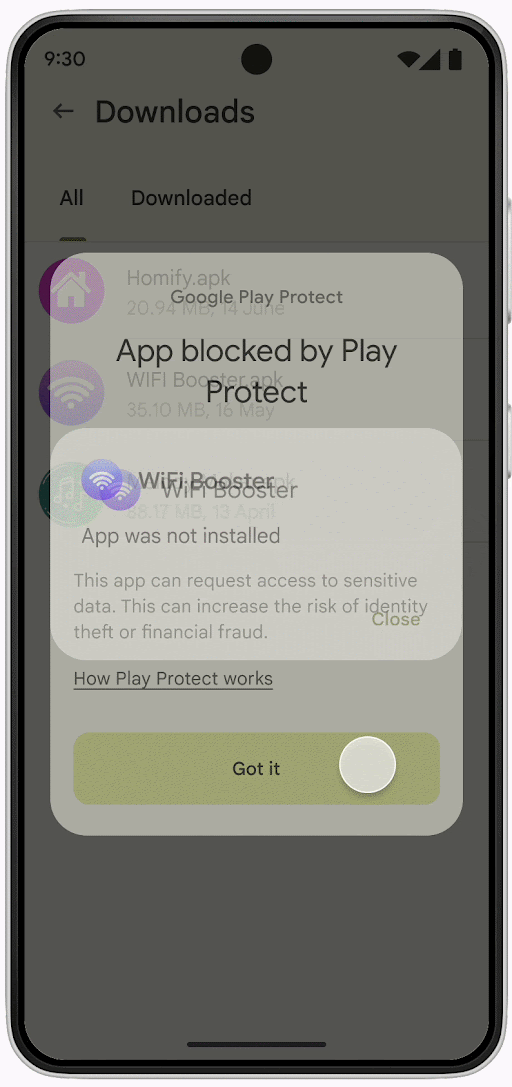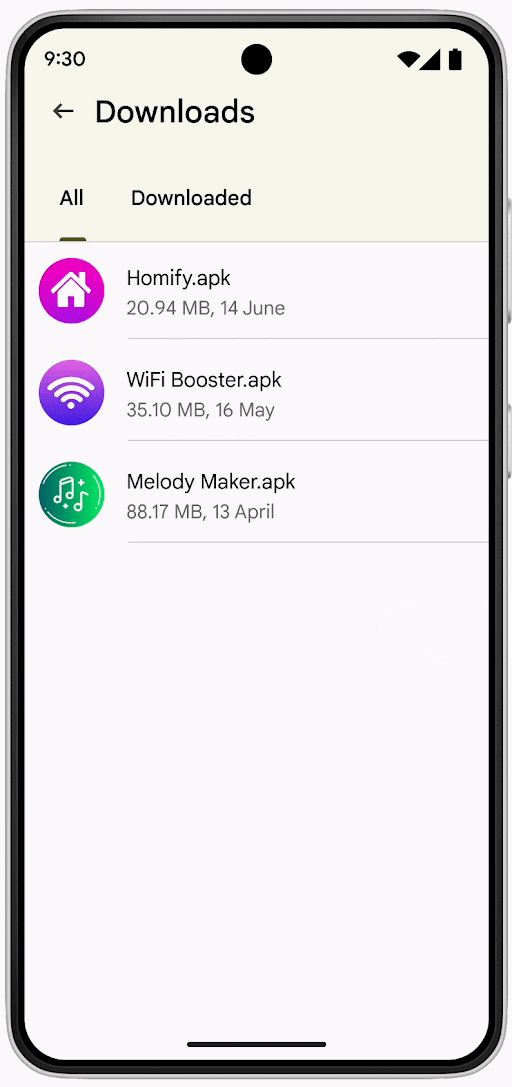
Теперь разработчики в тестовом режиме усилили защиту: операционная система будет блокировать установку APK, запрашивающих потенциально опасные разрешения. В список таких разрешений попали:

  • RECEIVE_SMS — атакующие используют эту опцию для перехвата одноразовых паролей, отправленных в СМС-сообщениях.
  • READ_SMS — принцип приблизительно тот же, только злоумышленники дополнительно вытаскивают личную информацию жертвы.
  • BIND_Notifications — киберпреступники задействуют это разрешение для прочтения информации в уведомлениях.
  • Accessibility — специальные возможности системы Android, которые часто используют вредоносные приложения.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru