


Flesh Stealer отчаянно противится анализу и не работает в СНГ

Flesh Stealer отчаянно противится анализу и не работает в СНГ

Flesh Stealer отчаянно противится анализу и не работает в СНГ

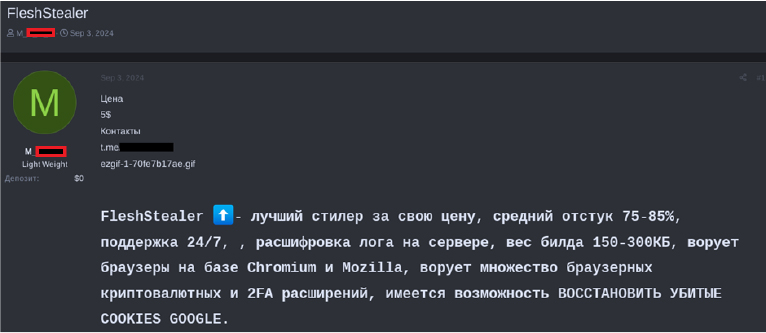
Объявившийся в прошлом году Flesh Stealer создан русскоязычным вирусописателем и не трогает жителей стран СНГ. Троян также умеет обходить защиту Google Chrome от кражи куки и препятствовать запуску под отладчиком и в ВМ.

Вредоноса, по данным CYFIRMA, активно рекламируют в Discord, Telegram, на контент-платформах (Дзен), теневых форумах (Pyrex Guru). Деморолик был выложен на YouTube, но его в итоге удалили; такая же судьба постигла сайт, специально созданный для продвижения Flesh Stealer.


Новый Windows-троян (результат VirusTotal — 57/71 на 6 февраля) представляет собой приложение .NET, написанное на C#. Для сокрытия строк кода и вредоносных функций применяется обфускация (Base64).

При запуске Flesh Stealer прежде всего проверяет параметры языка ввода. При наличии совпадений по вшитому блок-листу дальнейшее исполнение откатывается.

Зловред также снабжен множеством средств противодействия анализу. Он проверяет характеристики ОЗУ, быстродействие системы, версию BIOS. Также проводится поиск строк, выдающих наличие ВМ (BOCHS, VMware, VirtualBox, Hyper-V, Qemu и т. п.). Обнаружив признаки враждебной среды, стилер завершает свои процессы.

Основными объектами внимания вредоноса являются браузеры. Он умеет воровать куки, учетки и историю из Chrome, Firefox, Microsoft Edge, Opera, Brave.

Из Chrome целевые данные извлекаются, невзирая на App Bound Encryption. Впрочем, обходить эту защиту умеют и другие стилеры — Lumma, Meduza, WhiteSnake, Glove.

Новобранца также интересуют базы данных и локально хранимые чаты Signal и Telegram, информация о USB-устройствах Plug and Play (для ее сбора используется WMI), пароли к Wi-Fi и другие данные таких профилей.

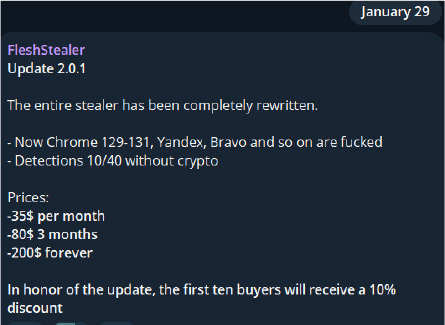
Доступ к Flesh Stealer вначале предоставлялся на безвозмездной основе — в рекламных целях. Раскрутив свое творение и собрав положительные отзывы, разработчик стал его совершенствовать, коммерциализировал и недавно выпустил новую версию, совместимую с Chrome 131 (текущая версия браузера Google — 133).

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru