


Flesh Stealer отчаянно противится анализу и не работает в СНГ

Flesh Stealer отчаянно противится анализу и не работает в СНГ

Flesh Stealer отчаянно противится анализу и не работает в СНГ

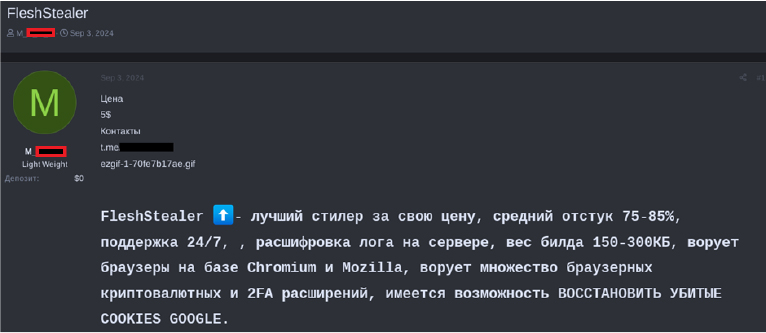
Объявившийся в прошлом году Flesh Stealer создан русскоязычным вирусописателем и не трогает жителей стран СНГ. Троян также умеет обходить защиту Google Chrome от кражи куки и препятствовать запуску под отладчиком и в ВМ.

Вредоноса, по данным CYFIRMA, активно рекламируют в Discord, Telegram, на контент-платформах (Дзен), теневых форумах (Pyrex Guru). Деморолик был выложен на YouTube, но его в итоге удалили; такая же судьба постигла сайт, специально созданный для продвижения Flesh Stealer.


Новый Windows-троян (результат VirusTotal — 57/71 на 6 февраля) представляет собой приложение .NET, написанное на C#. Для сокрытия строк кода и вредоносных функций применяется обфускация (Base64).

При запуске Flesh Stealer прежде всего проверяет параметры языка ввода. При наличии совпадений по вшитому блок-листу дальнейшее исполнение откатывается.

Зловред также снабжен множеством средств противодействия анализу. Он проверяет характеристики ОЗУ, быстродействие системы, версию BIOS. Также проводится поиск строк, выдающих наличие ВМ (BOCHS, VMware, VirtualBox, Hyper-V, Qemu и т. п.). Обнаружив признаки враждебной среды, стилер завершает свои процессы.

Основными объектами внимания вредоноса являются браузеры. Он умеет воровать куки, учетки и историю из Chrome, Firefox, Microsoft Edge, Opera, Brave.

Из Chrome целевые данные извлекаются, невзирая на App Bound Encryption. Впрочем, обходить эту защиту умеют и другие стилеры — Lumma, Meduza, WhiteSnake, Glove.

Новобранца также интересуют базы данных и локально хранимые чаты Signal и Telegram, информация о USB-устройствах Plug and Play (для ее сбора используется WMI), пароли к Wi-Fi и другие данные таких профилей.

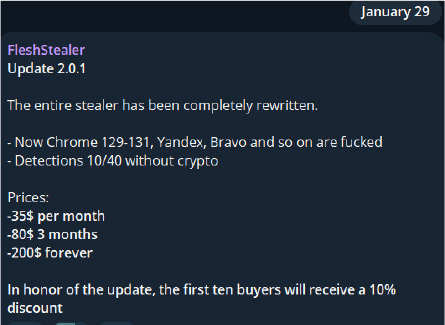
Доступ к Flesh Stealer вначале предоставлялся на безвозмездной основе — в рекламных целях. Раскрутив свое творение и собрав положительные отзывы, разработчик стал его совершенствовать, коммерциализировал и недавно выпустил новую версию, совместимую с Chrome 131 (текущая версия браузера Google — 133).

Подпишитесь на новости

Бесплатный VPN, платный трафик: браузеры россиян сделали прокси-узлами

Хотели открыть RuTracker, YouTube или ChatGPT, а заодно отдали управление браузерным трафиком неизвестному оператору. Исследователи обнаружили 31 русскоязычное расширение для Chrome, которое использует общую кодовую базу и подключает пользователей к централизованно управляемой прокси-инфраструктуре.

Кампания затронула около 356 тыс. человек, сообщили специалисты RiskyPlugins.

Самое популярное расширение — «РуТрекер VPN, расширение для доступа к сайту» — установили примерно 200 тыс. раз. В одной компании с ним оказались VPN for ChatGPT, Total VPN, VPN for Gemini, VPN for Telegram и VPN for Claude.

Все они обещают вернуть доступ к заблокированным сервисам, включая Telegram, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Netflix, Discord, Spotify, LinkedIn и X. Для работы расширения запрашивают весьма щедрые разрешения: управление прокси, доступ ко всем сайтам и обработку сетевой аутентификации.

Маршруты задаются через удалённо загружаемый PAC-сценарий. Это позволяет владельцам после установки менять прокси-серверы и самостоятельно решать, какой трафик направлять через свою инфраструктуру без обновления расширения и нового согласия пользователя.

Конфигурации загружаются с GitHub Pages, Blogspot, Telegram и Google Docs, а их содержимое замаскировано комбинацией Base64 и шифра Цезаря. После расшифровки исследователи обнаружили адреса прокси и общие учётные данные с ежемесячным сроком действия.

Большинство расширений обещает перенаправлять только соединения с отдельными сервисами. Однако Total VPN, по данным RiskyPlugins, пропускает через внешние узлы весь браузерный трафик.

Значит, оператор потенциально видит метаданные посещений и может получить доступ к важным элементам сессий. За VIP-доступ при этом предлагают заплатить 299 рублей.

Кто именно управляет сетью, исследователи установить не смогли. Пользователям советуют удалять подозрительные VPN для одного сайта, особенно если те требуют право проксировать вообще всё. Бесплатный обход блокировок иногда оплачивается не рублями, а собственным браузером.

RSS: Новости на портале Anti-Malware.ru