


Flesh Stealer отчаянно противится анализу и не работает в СНГ

Flesh Stealer отчаянно противится анализу и не работает в СНГ

Flesh Stealer отчаянно противится анализу и не работает в СНГ

Объявившийся в прошлом году Flesh Stealer создан русскоязычным вирусописателем и не трогает жителей стран СНГ. Троян также умеет обходить защиту Google Chrome от кражи куки и препятствовать запуску под отладчиком и в ВМ.

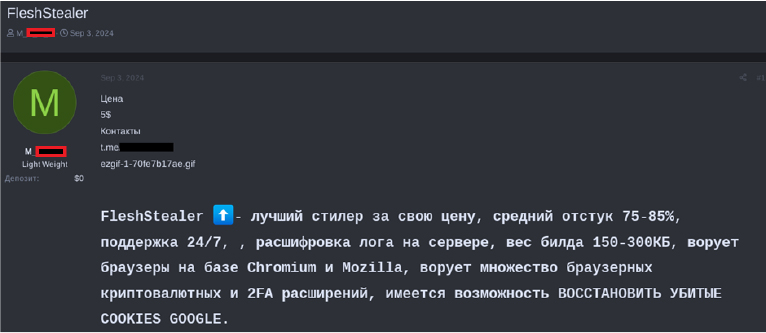
Вредоноса, по данным CYFIRMA, активно рекламируют в Discord, Telegram, на контент-платформах (Дзен), теневых форумах (Pyrex Guru). Деморолик был выложен на YouTube, но его в итоге удалили; такая же судьба постигла сайт, специально созданный для продвижения Flesh Stealer.


Новый Windows-троян (результат VirusTotal — 57/71 на 6 февраля) представляет собой приложение .NET, написанное на C#. Для сокрытия строк кода и вредоносных функций применяется обфускация (Base64).

При запуске Flesh Stealer прежде всего проверяет параметры языка ввода. При наличии совпадений по вшитому блок-листу дальнейшее исполнение откатывается.

Зловред также снабжен множеством средств противодействия анализу. Он проверяет характеристики ОЗУ, быстродействие системы, версию BIOS. Также проводится поиск строк, выдающих наличие ВМ (BOCHS, VMware, VirtualBox, Hyper-V, Qemu и т. п.). Обнаружив признаки враждебной среды, стилер завершает свои процессы.

Основными объектами внимания вредоноса являются браузеры. Он умеет воровать куки, учетки и историю из Chrome, Firefox, Microsoft Edge, Opera, Brave.

Из Chrome целевые данные извлекаются, невзирая на App Bound Encryption. Впрочем, обходить эту защиту умеют и другие стилеры — Lumma, Meduza, WhiteSnake, Glove.

Новобранца также интересуют базы данных и локально хранимые чаты Signal и Telegram, информация о USB-устройствах Plug and Play (для ее сбора используется WMI), пароли к Wi-Fi и другие данные таких профилей.

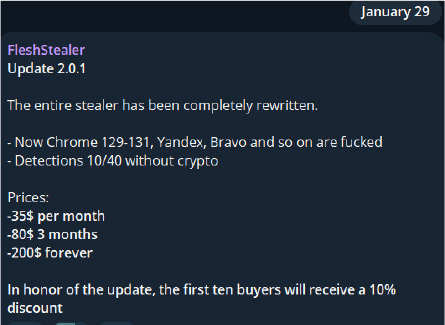
Доступ к Flesh Stealer вначале предоставлялся на безвозмездной основе — в рекламных целях. Раскрутив свое творение и собрав положительные отзывы, разработчик стал его совершенствовать, коммерциализировал и недавно выпустил новую версию, совместимую с Chrome 131 (текущая версия браузера Google — 133).

Подпишитесь на новости

Такси для россиян: на линию выпускают водителей без прав, с левыми учётками

За двумя нажатиями в приложении может скрываться цепочка из пяти компаний, а кто отвечает за водителя и пассажира — попробуй разберись. Российский рынок такси оброс серыми посредниками, через которых на линию выходят люди с поддельными аккаунтами, без необходимого стажа и даже без российских водительских прав.

Как выяснили «Известия», между агрегатором и таксистом могут находиться диспетчерские, автопарки, ИП и так называемые подключашки.

Последние обещают оформить доступ к сервису за несколько дней, иногда требуя от кандидата только селфи и аванс. Готовый аккаунт водителя можно купить в интернете за 3-7 тыс. рублей.

Показательным стал случай в Одинцове, где таксист отказался везти ветерана СВО с инвалидностью. Поддержка предложила промокод на 100 рублей, водителя позднее депортировали, а проверка обнаружила настоящий корпоративный лабиринт.


Машина принадлежала одной фирме, к агрегатору была подключена через ИП, не числившееся в реестре перевозчиков, а сам водитель официально сотрудником посредника не являлся.

По данным материала, в реестре ФГИС «Такси» находится более 900 тыс. автомобилей, при этом свыше 1,5 млн водителей могут работать в серой зоне. Ежедневно россияне совершают около 10 млн поездок на такси.

Цена такой юридической матрёшки измеряется не только нервами. В 2025 году произошло более 3,1 тыс. ДТП с участием такси: погибли 143 человека, ещё свыше 3,8 тыс. пострадали. При этом суды по-разному определяют виновного: где-то отвечает агрегатор, где-то автопарк, а иногда — только водитель.

Эксперты предлагают закрепить за агрегаторами статус перевозчиков, обязать их проверять машины и водителей и установить солидарную ответственность.

RSS: Новости на портале Anti-Malware.ru