


Flesh Stealer отчаянно противится анализу и не работает в СНГ

Flesh Stealer отчаянно противится анализу и не работает в СНГ

Flesh Stealer отчаянно противится анализу и не работает в СНГ

Объявившийся в прошлом году Flesh Stealer создан русскоязычным вирусописателем и не трогает жителей стран СНГ. Троян также умеет обходить защиту Google Chrome от кражи куки и препятствовать запуску под отладчиком и в ВМ.

Вредоноса, по данным CYFIRMA, активно рекламируют в Discord, Telegram, на контент-платформах (Дзен), теневых форумах (Pyrex Guru). Деморолик был выложен на YouTube, но его в итоге удалили; такая же судьба постигла сайт, специально созданный для продвижения Flesh Stealer.


Новый Windows-троян (результат VirusTotal — 57/71 на 6 февраля) представляет собой приложение .NET, написанное на C#. Для сокрытия строк кода и вредоносных функций применяется обфускация (Base64).

При запуске Flesh Stealer прежде всего проверяет параметры языка ввода. При наличии совпадений по вшитому блок-листу дальнейшее исполнение откатывается.

Зловред также снабжен множеством средств противодействия анализу. Он проверяет характеристики ОЗУ, быстродействие системы, версию BIOS. Также проводится поиск строк, выдающих наличие ВМ (BOCHS, VMware, VirtualBox, Hyper-V, Qemu и т. п.). Обнаружив признаки враждебной среды, стилер завершает свои процессы.

Основными объектами внимания вредоноса являются браузеры. Он умеет воровать куки, учетки и историю из Chrome, Firefox, Microsoft Edge, Opera, Brave.

Из Chrome целевые данные извлекаются, невзирая на App Bound Encryption. Впрочем, обходить эту защиту умеют и другие стилеры — Lumma, Meduza, WhiteSnake, Glove.

Новобранца также интересуют базы данных и локально хранимые чаты Signal и Telegram, информация о USB-устройствах Plug and Play (для ее сбора используется WMI), пароли к Wi-Fi и другие данные таких профилей.

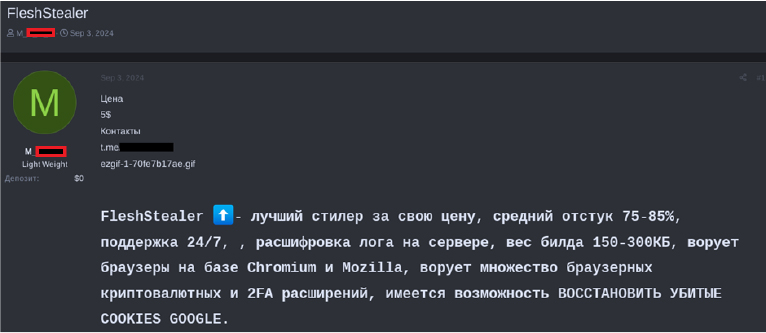
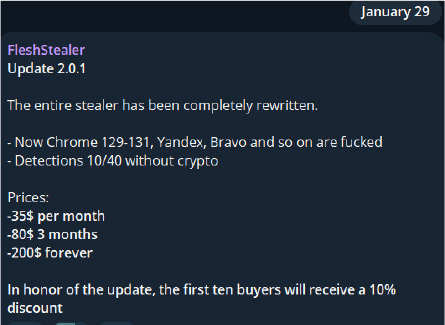
Доступ к Flesh Stealer вначале предоставлялся на безвозмездной основе — в рекламных целях. Раскрутив свое творение и собрав положительные отзывы, разработчик стал его совершенствовать, коммерциализировал и недавно выпустил новую версию, совместимую с Chrome 131 (текущая версия браузера Google — 133).

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru