


В App Store пробрались новые фейки Тинькофф и Сбербанка

В App Store пробрались новые фейки Тинькофф и Сбербанка

В App Store пробрались новые фейки Тинькофф и Сбербанка

В этом месяце в магазине Apple для iPhone вновь объявились поддельные приложения Сбербанка и «Тинькофф-Банка» (теперь «Т-Банк»). В кредитных организациях подтвердили, что софт мошеннический и скачивать его опасно.

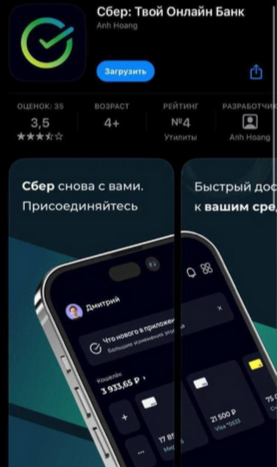
Фейк с именем «Сбер: Твой Онлайн Банк» обнаружили в App Store российские киберкопы. Приложение имитирует «Сбербанк Онлайн» и обещает полный доступ к банковским услугам, однако при входе требует плату за подписку (300 руб. в месяц). 

Комментируя неприятную находку для «Известий», зампредседателя правления «Сбера» Станислав Кузнецов посетовал, что принятый в Apple регламент тормозит блокировку выложенных в общий доступ фальшивок.

«Мы мгновенно выявляем их, день в день, — заявил представитель финансовой компании. — К сожалению, уходит несколько больше времени для того, чтобы изъять эти приложения из магазина. Лучше покупать приложения в наших российских магазинах, там точно есть проверенная информация».


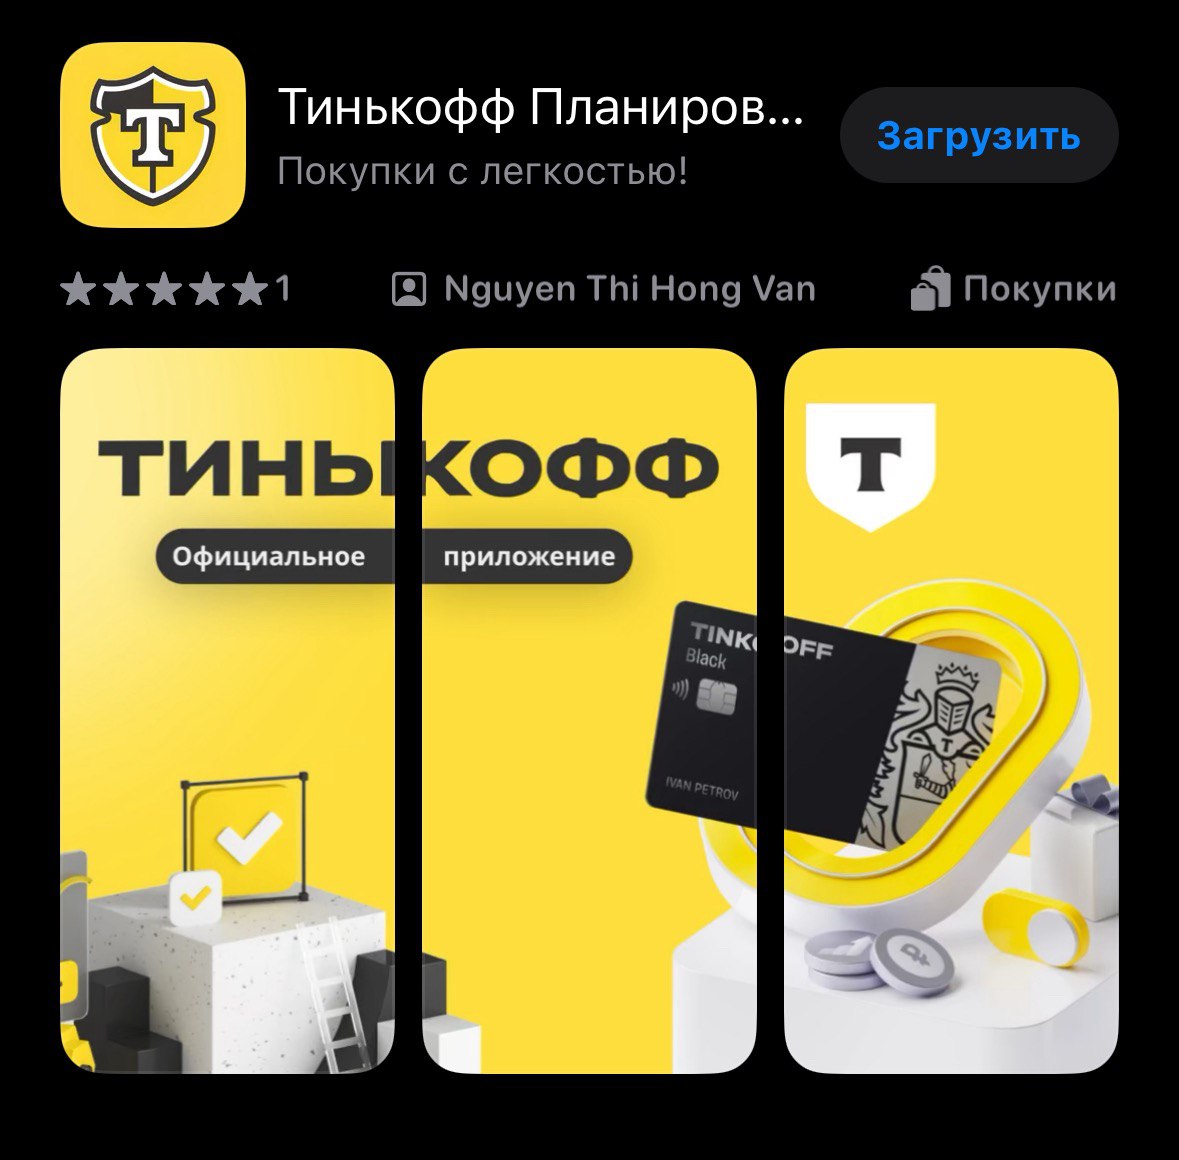
Мошеннический клон «Тинькофф Планировщик покупок!» использует цветовую гамму «Т-Банка» (она не изменилась) и интерфейс. Разработчик заявлен как Nguyen Thi Hong Van, после входа прога предлагает пополнить депозит букмекерской конторы, получить заем либо кредит наличными, оформить банковскую карту и т. п.


Оба российских банка попали под западные санкции, и их приложения были удалены из App Store и Google Play. Мошенники этим пользуются и периодически создают клоны «Тинькофф Банка» и Сбера, которые иногда удается протащить в официальный магазин для пользователей Android или iPhone.

Такие фальшивки также могут раздаваться с поддельных сайтов кредитно-финансовых организаций, с привлечением трафика через ссылки, распространяемые от имени техподдержки банка по имейл, в мессенджерах и соцсетях. Фейк при этом может оказаться вредоносным: будет воровать учетки и личные данные, перехватывать СМС с одноразовыми кодами доступа к мобильному банку, шпионить или проводить DDoS-атаки в составе ботнета.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru