



Юзерам нравятся старые Android, злоумышленникам — тоже

Юзерам нравятся старые Android, злоумышленникам — тоже

Юзерам нравятся старые Android, злоумышленникам — тоже

Исследования «Лаборатории Касперского» показывают, что авторы атак на мобильные устройства отдают предпочтение гаджетам с устаревшими версиями Android: они наиболее уязвимы и все еще популярны у пользователей.

В настоящее время Android используют около 3,6 млрд владельцев мобильных устройств в 190 странах. На долю этой ОС приходится около 70% рынка.

«Одна из причин, почему ОС Android более интересна для злоумышленников, заключается в том, что потенциальных жертв в мире больше», — пояснил для РИА Новости руководитель российского исследовательского центра Kaspersky Дмитрий Галов.

При этом, по словам эксперта, во многих странах пользуются спросом бюджетные устройства с устаревшими версиями Android: они менее требовательны к железу. Однако версии софта, переставшие получать патчи от Google, уязвимы, к тому же на них могут быть предустановлены вредоносы.

Более того, Android обновляется реже, чем iOS, и далеко не у всех пользователей (из-за открытой и фрагментарной экосистемы). Сроки поддержки у Google короче, и разработчик никогда не выпускает патчи для утративших актуальность версий (Apple делает исключения для 0-day).

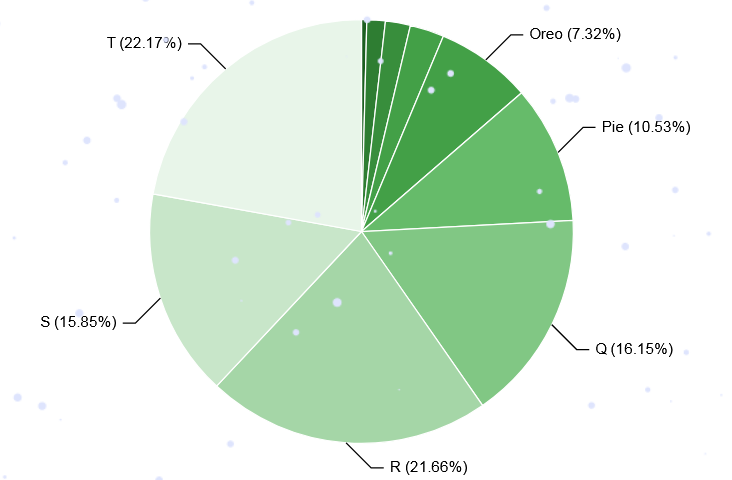
По данным Google, на версии с 4.4 по 10, снятые с поддержки, в начале октября суммарно приходилось 40,3% установок; из них больше половины составляли Pie (9) и Q (Queen Cake, 10).


На актуальность версий Android обращает большое внимание WhatsApp и периодически снимает с поддержки устаревшие ОС Google.

В ходе интервью Галов не преминул отметить, что создатели антивирусов для мобильных ОС обычно стремятся обеспечить совместимость и со старыми версиями целевого софта, чтобы предоставить защиту всем его пользователям.

Согласно результатам исследования Digital.ai, угроза атаки для Android-приложений значительно выше, чем для iOS-софта. Вредоносы для мобильной ОС Google продолжают множиться и время от времени проникают в официальный магазин приложений в обход существующей защиты. В этом году в Zimperium зафиксировали появление 10 новых семейств банковских троянов для Android — в дополнение к 19-ти, которые задержались с 2022 года.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru