



Юзерам нравятся старые Android, злоумышленникам — тоже

Юзерам нравятся старые Android, злоумышленникам — тоже

Юзерам нравятся старые Android, злоумышленникам — тоже

Исследования «Лаборатории Касперского» показывают, что авторы атак на мобильные устройства отдают предпочтение гаджетам с устаревшими версиями Android: они наиболее уязвимы и все еще популярны у пользователей.

В настоящее время Android используют около 3,6 млрд владельцев мобильных устройств в 190 странах. На долю этой ОС приходится около 70% рынка.

«Одна из причин, почему ОС Android более интересна для злоумышленников, заключается в том, что потенциальных жертв в мире больше», — пояснил для РИА Новости руководитель российского исследовательского центра Kaspersky Дмитрий Галов.

При этом, по словам эксперта, во многих странах пользуются спросом бюджетные устройства с устаревшими версиями Android: они менее требовательны к железу. Однако версии софта, переставшие получать патчи от Google, уязвимы, к тому же на них могут быть предустановлены вредоносы.

Более того, Android обновляется реже, чем iOS, и далеко не у всех пользователей (из-за открытой и фрагментарной экосистемы). Сроки поддержки у Google короче, и разработчик никогда не выпускает патчи для утративших актуальность версий (Apple делает исключения для 0-day).

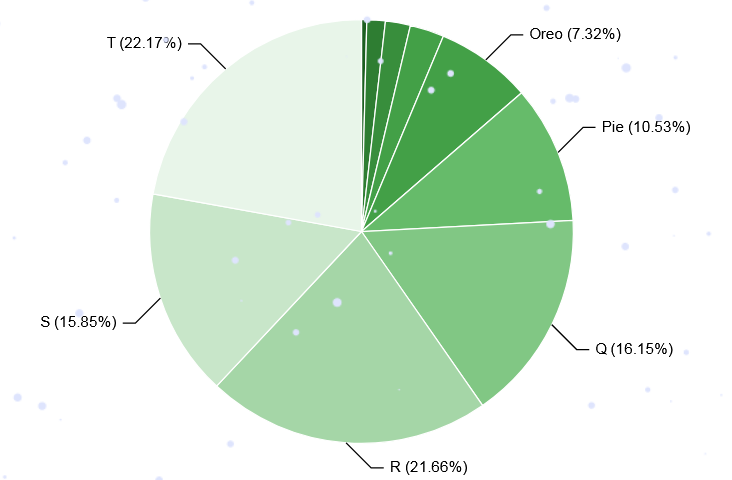
По данным Google, на версии с 4.4 по 10, снятые с поддержки, в начале октября суммарно приходилось 40,3% установок; из них больше половины составляли Pie (9) и Q (Queen Cake, 10).


На актуальность версий Android обращает большое внимание WhatsApp и периодически снимает с поддержки устаревшие ОС Google.

В ходе интервью Галов не преминул отметить, что создатели антивирусов для мобильных ОС обычно стремятся обеспечить совместимость и со старыми версиями целевого софта, чтобы предоставить защиту всем его пользователям.

Согласно результатам исследования Digital.ai, угроза атаки для Android-приложений значительно выше, чем для iOS-софта. Вредоносы для мобильной ОС Google продолжают множиться и время от времени проникают в официальный магазин приложений в обход существующей защиты. В этом году в Zimperium зафиксировали появление 10 новых семейств банковских троянов для Android — в дополнение к 19-ти, которые задержались с 2022 года.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru