



Юзерам нравятся старые Android, злоумышленникам — тоже

Юзерам нравятся старые Android, злоумышленникам — тоже

Юзерам нравятся старые Android, злоумышленникам — тоже

Исследования «Лаборатории Касперского» показывают, что авторы атак на мобильные устройства отдают предпочтение гаджетам с устаревшими версиями Android: они наиболее уязвимы и все еще популярны у пользователей.

В настоящее время Android используют около 3,6 млрд владельцев мобильных устройств в 190 странах. На долю этой ОС приходится около 70% рынка.

«Одна из причин, почему ОС Android более интересна для злоумышленников, заключается в том, что потенциальных жертв в мире больше», — пояснил для РИА Новости руководитель российского исследовательского центра Kaspersky Дмитрий Галов.

При этом, по словам эксперта, во многих странах пользуются спросом бюджетные устройства с устаревшими версиями Android: они менее требовательны к железу. Однако версии софта, переставшие получать патчи от Google, уязвимы, к тому же на них могут быть предустановлены вредоносы.

Более того, Android обновляется реже, чем iOS, и далеко не у всех пользователей (из-за открытой и фрагментарной экосистемы). Сроки поддержки у Google короче, и разработчик никогда не выпускает патчи для утративших актуальность версий (Apple делает исключения для 0-day).

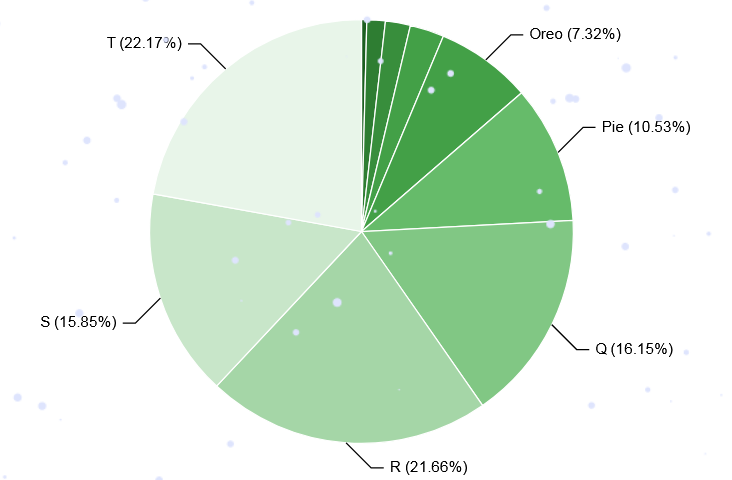
По данным Google, на версии с 4.4 по 10, снятые с поддержки, в начале октября суммарно приходилось 40,3% установок; из них больше половины составляли Pie (9) и Q (Queen Cake, 10).


На актуальность версий Android обращает большое внимание WhatsApp и периодически снимает с поддержки устаревшие ОС Google.

В ходе интервью Галов не преминул отметить, что создатели антивирусов для мобильных ОС обычно стремятся обеспечить совместимость и со старыми версиями целевого софта, чтобы предоставить защиту всем его пользователям.

Согласно результатам исследования Digital.ai, угроза атаки для Android-приложений значительно выше, чем для iOS-софта. Вредоносы для мобильной ОС Google продолжают множиться и время от времени проникают в официальный магазин приложений в обход существующей защиты. В этом году в Zimperium зафиксировали появление 10 новых семейств банковских троянов для Android — в дополнение к 19-ти, которые задержались с 2022 года.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru