



Linux-боты V3G4 вселяются в IoT с помощью 13 эксплойтов

Linux-боты V3G4 вселяются в IoT с помощью 13 эксплойтов

Linux-боты V3G4 вселяются в IoT с помощью 13 эксплойтов

Специалисты подразделения Unit 42 компании Palo Alto Networks с июля фиксируют атаки нового Mirai-подобного бота. Зловред, которого нарекли V3G4, способен самостоятельно распространяться через брутфорс Telnet и SSH, а также с помощью уязвимостей в IP-камерах и сетевых устройствах, использующих Linux.

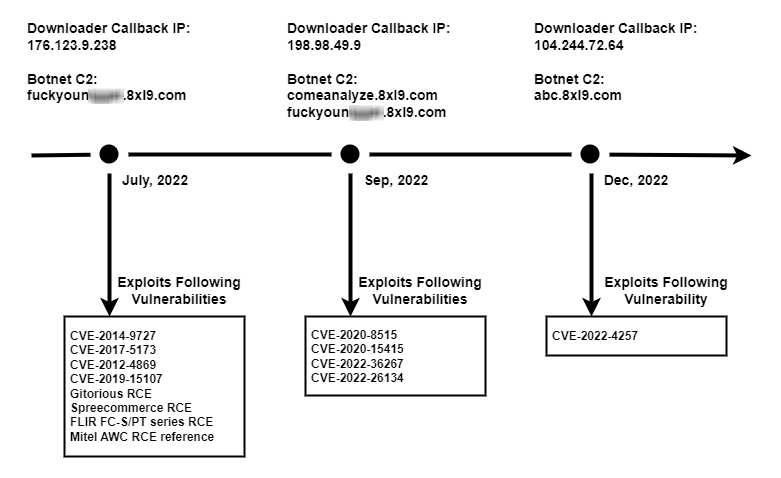
На настоящий момент выявлено три V3G4-кампании. В Palo Alto полагают, что во всех случаях действовала одна и та же криминальная группа: на это указывают наличие строки 8xl9 во всех именах вшитых C2-доменов, сходство скриптов-загрузчиков и функций клиентов, общие стоп-лист (список прибиваемых процессов) и ключ в связке дешифраторов XOR.

В арсенале зловреда эксперты суммарно насчитали 13 эксплойтов. Соответствующие уязвимости в IP-камерах, серверах, роутерах позволяют удаленно выполнить любой код — например, CVE-2019-15107 в админ-интерфейсе Webmi или прошлогодняя CVE-2022-26134 в Atlassian Confluence.


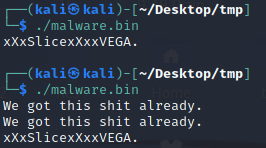
При запуске вредонос выводит в консоль сообщение xXxSlicexXxxVEGA. После этого проводится проверка на наличие в системе других экземпляров V3G4; при положительном результате клиент бота печатает ту же строку и завершает свой процесс.


Боты V3G4 также умеют избавляться от конкурентов; их стоп-лист процессов содержит четыре десятка имен, в том числе Masuta, Mozi и Reaper. Как и большинство наследников Mirai, новый IoT-зловред обладает DDoS-функциональностью, однако из техник ему подвластен только флуд — UDP, SYN, ACK и HTTP.

Подпишитесь на новости

WhatsApp начал блокировать вход на устройствах с устаревшими Android и iOS

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) вводит новое ограничение: некоторым пользователям устаревших Android и iOS мессенджер не дает войти в аккаунт, пока они не обновят операционную систему. Кнопки, позволяющей решить проблему потом, не предусмотрено.

По данным WABetaInfo, механизм распространяется через серверное обновление.

Устанавливать конкретную версию WhatsApp для его появления не требуется. Пока ограничение включают для отдельных пользователей обеих платформ.

При попытке входа появляется экран с инструкцией: открыть настройки телефона, установить доступное обновление ОС и снова попробовать аутентифицироваться. Там же объясняется, как проверить текущую версию системы. Пропустить этот шаг нельзя.


При этом точного списка версий Android и iOS, которые вызывают блокировку, WhatsApp пока не опубликовал. Поэтому говорить, что мессенджер разом отрезал все старые смартфоны, рано.

WABetaInfo связывает меру с безопасностью устройства: известные уязвимости устаревшей ОС могут помочь злоумышленникам установить вредоносную программу. Сквозное шифрование переписки не спасает, если данные перехватывают уже на самом телефоне.

Главный вопрос остается открытым: что делать владельцам устройств, которым производитель больше не выпускает обновления? В опубликованном описании механизма ответа нет.

RSS: Новости на портале Anti-Malware.ru